


Обнаружены существенные недочеты в системе безопасности НАСА

Облачные данные НАСА недостаточно защищены

В то время как НАСА пытается переместить свои данные в облака, организация не беспокоится о защите своих данных. Согласно новому исследованию, инфраструктура компании остается уязвимой для кибератак и кражи информации.

Инспекция говорит, что НАСА стоит поработать над усилением собственных технологий информационной защиты. Из-за того, что организация неправильно управляет своей инфраструктурой, она не может получить все преимущества облачных технологий, автоматически ставя под угрозу собственные данные.

Среди ошибок НАСА в частности называют перемещение данных на публичное облако, без уведомления отдела управленческих информационных систем, а также сотрудничество с подрядчиками, которые не отвечают требованиям по компьютерной безопасности. В некоторых случаях данные НАСА два года находились в облаке без разрешения и без необходимой киберзащиты. Более чем у 100 внутренних и внешних вебсайтов НАСА отсутствовали подходящие системы контроля за безопасностью.

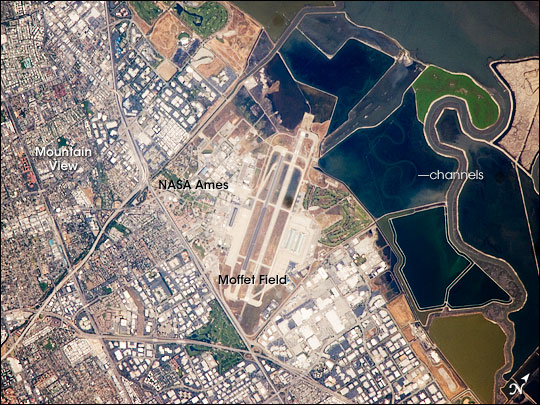
Место расположения исследовательского центра Амес.

Согласно отчету, организация заключила пять контрактов на поставки облачных услуг, однако ни один из них даже близко не отвечал к требованиям о безопасности. Напомним, что в 2009 году компания начала строительство собственной облачной инфраструктуры Nebula в исследовательском центре Амес. Однако, учитывая дороговизну содержания подобной платформы, организация предпочла использовать облачные решения от третьих сторон. Из годового бюджета в размере 1,5 млрд долларов, на облачные технологии НАСА тратит только 1%.

Подпишитесь на новости

Заплатка не спасла: защиту Telegram для Android снова обошли через виджеты

Компания NebuSec заявила, что нашла два способа выполнить код за пределами песочницы, в которой Telegram для Android запускает HTML-виджеты. Обход проверили на версии 13.2.2, где Telegram закрыл предыдущую уязвимость в движке QuickJS. На демонстрационном видео виджет с тестового сервера открывает на телефоне системный калькулятор.

Разбор исследователи опубликовали в блоге NebuSec. После первых демонстраций Telegram вынес движок QuickJS в отдельный процесс Android и добавил фильтр seccomp.

Он блокирует около 30 системных вызовов, все остальные, включая ioctl, разрешены. Первый способ NebuSec использует ошибку в виджетах, которую фильтр не покрывает.


Во втором ошибку, которую фильтр перехватывает, объединяют с уязвимостью в ядре Android. Все виджеты работают в одном процессе, поэтому взломанный виджет одного бота получает доступ к памяти виджетов других ботов.

Подробности эксплойтов исследователи не раскрывают, поэтому проверить их заявления независимо пока нельзя. Сообщали ли они об уязвимостях Telegram, тоже неизвестно.


По словам NebuSec, после взлома движка злоумышленник может читать и изменять память процесса. Получит ли он доступ к переписке и что для атаки должен сделать пользователь, в разборе не сказано.

Сейчас отправлять виджеты в Telegram могут только одобренные боты. Павел Дуров (внесен в перечень Росфинмониторинга) до появления видео NebuSec заявлял, что никого нельзя взломать простой отправкой сообщения. Ранее «Лаборатория Касперского» сообщала о предполагаемых атаках через виджеты с трояном WebRAT и советовала не запускать их до выхода патча.

RSS: Новости на портале Anti-Malware.ru