


Обнаружены существенные недочеты в системе безопасности НАСА

Облачные данные НАСА недостаточно защищены

В то время как НАСА пытается переместить свои данные в облака, организация не беспокоится о защите своих данных. Согласно новому исследованию, инфраструктура компании остается уязвимой для кибератак и кражи информации.

Инспекция говорит, что НАСА стоит поработать над усилением собственных технологий информационной защиты. Из-за того, что организация неправильно управляет своей инфраструктурой, она не может получить все преимущества облачных технологий, автоматически ставя под угрозу собственные данные.

Среди ошибок НАСА в частности называют перемещение данных на публичное облако, без уведомления отдела управленческих информационных систем, а также сотрудничество с подрядчиками, которые не отвечают требованиям по компьютерной безопасности. В некоторых случаях данные НАСА два года находились в облаке без разрешения и без необходимой киберзащиты. Более чем у 100 внутренних и внешних вебсайтов НАСА отсутствовали подходящие системы контроля за безопасностью.

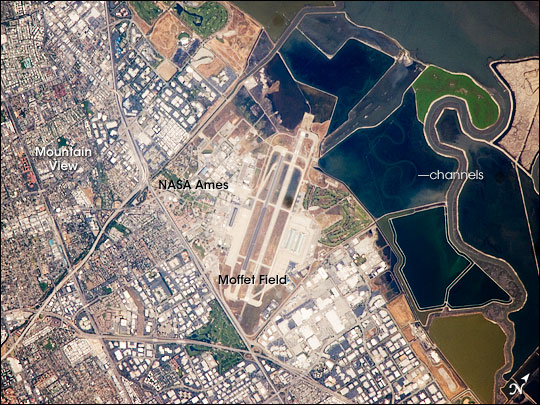
Место расположения исследовательского центра Амес.

Согласно отчету, организация заключила пять контрактов на поставки облачных услуг, однако ни один из них даже близко не отвечал к требованиям о безопасности. Напомним, что в 2009 году компания начала строительство собственной облачной инфраструктуры Nebula в исследовательском центре Амес. Однако, учитывая дороговизну содержания подобной платформы, организация предпочла использовать облачные решения от третьих сторон. Из годового бюджета в размере 1,5 млрд долларов, на облачные технологии НАСА тратит только 1%.

Подпишитесь на новости

VPN и защита от DDoS за 1,3 млрд: суды и СИЗО свяжут защищенной сетью

Информационно-аналитический центр поддержки ГАС «Правосудие» ищет подрядчика для обслуживания сетевой и вычислительной инфраструктуры системы. Начальная цена контракта составляет до 1,32 млрд рублей. Закупку разместили на портале госзакупок 3 ноября, победителя выберут 20 ноября, а услуги нужно оказывать с 1 декабря 2026 года по 30 июня 2027 года.

Подробности технического задания разобрал CNews. ГАС «Правосудие» объединяет федеральные суды общей юрисдикции, арбитражные суды и органы Судебного департамента.

К сети также подключены объекты ФСИН, включая следственные изоляторы и колонии, а еще ЦОД Роскомнадзора и собственный ЦОД заказчика.

Основу услуги составляет корпоративная сеть IP VPN на MPLS-инфраструктуре исполнителя. Не менее половины объектов должны подключаться по оптоволокну, для ЦОД нужен резервный канал по другому маршруту.

Данные между объектами шифруются сертифицированными средствами криптозащиты, а исполнитель отвечает за учет ключей и уничтожение скомпрометированных.

Отдельным пунктом идет защита от DDoS-атак мощностью до 20 Гбит/с как минимум для 128 IPv4-адресов. При атаке трафик можно перенаправить в центр очистки.

В контракт также входят доступ в интернет, удаленное администрирование маршрутизаторов и коммутаторов, поддержка ведомственной телефонии и видеосвязи.

Подрядчик должен разместить оборудование заказчика в стороннем дата-центре, где поместятся не менее 34 телекоммуникационных шкафов. На перевозку техники с площадки на улице Бутлерова и монтаж отводится не больше 10 дней.

Доступность канала до ЦОД заказчика должна составлять не менее 99,9%, для остальных объектов не менее 99,44%. Без замены оборудования связь нужно восстанавливать за 4 часа, при обрыве кабеля допускается до трех рабочих дней.

RSS: Новости на портале Anti-Malware.ru