


Специалист сообщил Apple об уязвимостях в ее защитной системе

Сайт разработчиков Apple взломал турецкий специалист

Исследователь систем безопасности из Турции взял на себя ответственность за взлом профессионального ресурса Apple, предназначенного для разработчиков. Именно он обнаружил уязвимость в системе. Напомним, что ранее Apple официально объявила о взломе сайта для разработчиков, где хранилась информация о 275 тысячах специалистов.

Турецкий специалист Ибрагим Балик (Ibrahim Balic) говорит, что он, прежде всего, хотел показать, что система Apple была ненадежной и через нее можно было осуществлять утечки пользовательской информации. Он опубликовал видео на Youtube, где показал, что вебсайт был уязвим для атак. Эксперт добавил, что обо всех найденных ошибках компания знала. В сопроводительном скриншоте видно, что сообщение о баге было отправлено сотрудникам Apple 19 июля 2013 года.

«Я не собирался никого атаковать. Я обнаружил 13 ошибок и сообщил о них напрямую Apple. И как только я рассказал об этом, вебсайт сразу же закрыли. Они ко мне не обращались, но официально объявили, что на компанию напали. Я же сообщил об ошибках и собрал необходимые данные, чтобы понять, как далеко можно зайти», – говорит Балик в интервью Guardian.

В письме Apple написала, что взломщик предпринял попытку заполучить личную информацию о зарегистрированных разработчиках и возможно похитил их пароли, имена и адреса. Компания не сообщала, кто совершил атаку и зачем.

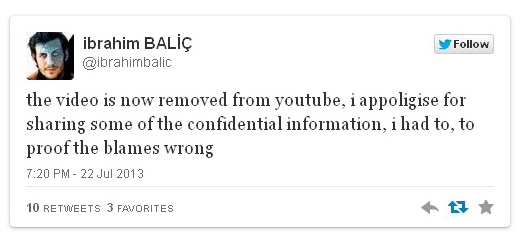
Твит Балика в котором он извиняется за публикацию конфиденциальной информации.

Это первый широко известный взлом веб-сервиса Apple. У компании имеется сотни миллионов пользователей, которые зарегистрированы в iTunes и App Store, однако эти системы не пострадали от нападений. Apple благоразумно держит уязвимую информацию с этих ресурсов отдельно.

Впрочем, большие технологические компании все равно часто остаются целью для умелых хакеров. Например, в апреле 2011 года Sony была вынуждена прекратить работу веб-сервиса PlayStation Network, которым пользовалось 77 млн человек. Тогда хакеры похитили личные данные многих пользователей системы (позже выяснилось, что имена и пароли хранились в незашифрованном виде). Хакеров так и не нашли.

Подпишитесь на новости

Telegram для iOS удалось атаковать через стикеры и без кликов

Кидаешь анимированный стикер, и чужой код запускается в Telegram без действий пользователя. О такой цепочке атаки рассказал исследователь Сайфелдин Азиз. По его словам, он объединил ошибки обработки анимации с обходом защитных проверок мессенджера и добился выполнения кода в клиенте для iOS.

Механизм описан в первью доклада Азиза на OffensiveCon Tokyo. Работа заняла год, а искать ошибки помогал фаззинг под управлением языковых моделей — автоматическая проверка библиотеки на специально изменённых входных данных.

В центре истории — rlottie, библиотека отрисовки анимированных стикеров. Исследователь обнаружил несколько ошибок повреждения памяти, затрагивающих Telegram для iOS, Android и компьютеров. Но заявленная цепочка выполнения кода построена именно для iOS: переносить этот результат на все платформы пока нельзя.

Telegram полагается на серверную проверку стикеров: опасный файл должен быть отсеян до попадания в клиент. Азиз утверждает, что нашёл логические ошибки в проверке и доставке, позволившие обойти ограничения. Получается, уязвимый обработчик защищали прежде всего контролем входящих файлов, и исследователь нашёл способ через этот контроль пройти.

По словам Азиза, после сообщения о находках Telegram продолжил делать ставку на ограничения доставки, сохранив уязвимый код в официальных клиентах.

Полной технической цепочки в аннотации нет. Затронутые версии, ограничения эксплуатации и актуальный статус исправлений не раскрыты.

RSS: Новости на портале Anti-Malware.ru