


Эксперты зафиксировали резкий рост активности трояна "njRAT"

Эксперты зафиксировали резкий рост активности трояна "njRAT"

 Эксперты компании Fidelis Security Systems зафиксировали резкое увеличение количества кибератак с применением трояна "njRAT".

На сегодняшний день киберпреступники в основном используют njRAT для проведения целевых кибератак, целями которых являются, главным образом, телекоммуникации, энергетический сектор и информационные системы стран Ближнего Востока. Однако, так как вредонос находится в открытом доступе, эксперты полагают, что злоумышленники могут использовать его и для атак на другие цели.

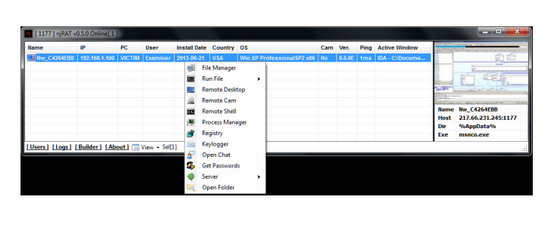
Fidelis Security Systems утверждает, что троян "njRAT", который, как правило, распространяется посредством фишинговых атак, скрытых загрузок (drive-by download) и инфицируемых данным вредоносом приложений – имеет функции клавиатурного шпиона, может получить доступ к веб-камере жертвы, похищать логины и пароли, а также устанавливать командную оболочку.


Кроме того, вредоносная программа позволяет киберпреступникам получить доступ к рабочему столу компьютера жертвы, загружать и скачивать файлы, управлять процессами и вносить изменения в реестр.

Интересно, что, по словам экспертов, антивирусные решения некоторых крупных вендоров не способны обнаружить все модификации трояна.

Подпишитесь на новости

Для входа на Госуслуги могут ввести дополнительные проверки

Вход на «Госуслуги» и восстановление доступа могут получить дополнительные условия безопасности. Михаил Мишустин поручил Минцифры проработать такие меры: порталом пользуются уже 120 млн человек, и их учетные записи требуют надежной защиты.

Как сообщает РБК, премьер озвучил поручение на форуме «Цифровые решения».

Какими именно будут новые проверки и когда они появятся, пока не уточняется. Так что готовиться к конкретным изменениям рано, ведомству еще предстоит предложить механизм.

Параллельно Минцифры готовит третий пакет мер против кибермошенников. Среди предложений есть, например, единая платформа согласий на обработку персональных данных внутри «Госуслуг».

Пользователи смогут видеть, какие организации и зачем используют их данные, включая сведения, полученные офлайн. Там же можно будет отозвать ранее выданные согласия и сообщить о возможных нарушениях в контролирующие органы.

А пока мошенники продолжают использовать саму тему защиты аккаунта как приманку. МВД предупреждает о сообщениях, в которых пугают блокировкой «Госуслуг» или утечкой данных и предлагают срочно позвонить по указанному номеру.

Такое спасение аккаунта может оказаться началом его угона. Обсуждение новых мер безопасности — удобный повод для очередной легенды мошенников.

RSS: Новости на портале Anti-Malware.ru