

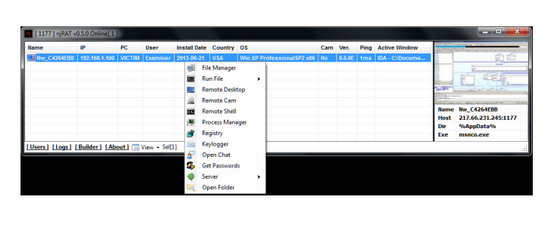

Эксперты зафиксировали резкий рост активности трояна "njRAT"

Эксперты зафиксировали резкий рост активности трояна "njRAT"

 Эксперты компании Fidelis Security Systems зафиксировали резкое увеличение количества кибератак с применением трояна "njRAT".

На сегодняшний день киберпреступники в основном используют njRAT для проведения целевых кибератак, целями которых являются, главным образом, телекоммуникации, энергетический сектор и информационные системы стран Ближнего Востока. Однако, так как вредонос находится в открытом доступе, эксперты полагают, что злоумышленники могут использовать его и для атак на другие цели.

Fidelis Security Systems утверждает, что троян "njRAT", который, как правило, распространяется посредством фишинговых атак, скрытых загрузок (drive-by download) и инфицируемых данным вредоносом приложений – имеет функции клавиатурного шпиона, может получить доступ к веб-камере жертвы, похищать логины и пароли, а также устанавливать командную оболочку.


Кроме того, вредоносная программа позволяет киберпреступникам получить доступ к рабочему столу компьютера жертвы, загружать и скачивать файлы, управлять процессами и вносить изменения в реестр.

Интересно, что, по словам экспертов, антивирусные решения некоторых крупных вендоров не способны обнаружить все модификации трояна.

Подпишитесь на новости

Apple закрыла лазейку для включения 5G на iPhone в России

Apple устранила AirLift в iOS 27.2 beta 3 — уязвимость, которую энтузиасты использовали для изменения операторских настроек без полноценного джейлбрейка. Через нее на iPhone открывали переключатель 5G и другие недоступные функции связи. Теперь лазейку прикрывают.

О патче сообщил разработчик эксплойта @0xjohnny. По его словам, AirLift пока работает на iOS 27.0, 27.0.1 и первых двух бета-сборках iOS 27.2. Закрытия уязвимости ожидают и в финальной iOS 27.1, но это пока прогноз.

AirLift позволяла сторонним процессам обходить ограничения системной песочницы через AirTraffic — штатный механизм синхронизации данных между iPhone и macOS. На ее основе появилась утилита CarrierSIM для подмены операторских профилей.

С помощью инструмента пользователи открывали настройки 5G, вызовов по Wi-Fi и голосового кодека EVS. Вместо российского профиля устройство получало параметры зарубежного оператора. Однако появление переключателя или значка 5G само по себе еще не гарантирует доступ к сети: он зависит и от инфраструктуры оператора.

По словам исследователя, у пользователей, успевших применить скрипт, настроенные функции сохраняются. А вот повторить активацию на версиях с исправленной уязвимостью уже не получится.

Напомним, ранее мы сообщали, что 5G на российских iPhone всё-таки включили через уязвимость в iOS.

RSS: Новости на портале Anti-Malware.ru