


Министерство торговли избавилось от вредоносов, выбросив офисную технику

Министерство торговли избавилось от вредоносов, выбросив офисную технику

 Не секрет, что правительство США чрезвычайно обеспокоено кибератаками на информационные системы страны. Однако, как выяснилось, некоторые правительственные чиновники впадают в панику даже от киберугроз, являющихся плодом их собственного воображения.

В декабре 2011 года US-CERT сообщила специалистам команды CERT (DOC CIRT) министерства Торговли США о том, что информационные системы министерства, возможно, инфицированы вредоносной программой. Проведя собственное расследование, специалисты в области ИБ, обслуживающие информационные системы министерства, заявили, что большая часть срабатываний систем защиты была ложной.

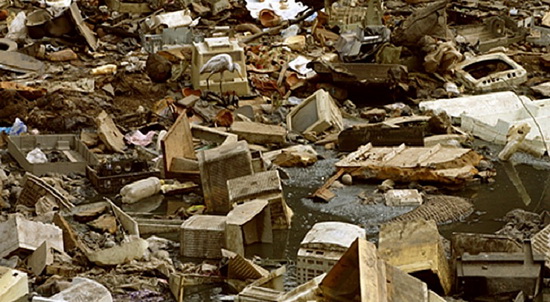
Однако ИТ-директор Управления экономического развития при министерстве Торговли США счел, что потенциальные риски слишком велики, и принял решение избавиться от всей офисной техники, выбросив ее на помойку. Таким образом, на первом этапе «операции» сотрудники управления уничтожили офисную технику, включая компьютеры, клавиатуры, телевизоры, камеры, принтеры и мыши, общей стоимостью $170,000 (€132,000).


От дальнейшего уничтожения казённое имущество спасло только то, что у управления закончились деньги, выделяемые правительством на обновление офисной техники ведомства.

По имеющимся данным, идеологи столь нетрадиционной борьбы с вредоносами и кибератаками планировали уничтожить оборудование на общую сумму более $3 миллиона (€2,33  миллиона).

Как следует из отчета, представленного главным инспектором министерства Торговли США, на «операцию», в которой не было абсолютно никакой необходимости, Управление экономического развития потратило более половины своего бюджета на 2012 год.

Однако госчиновники США не единственные, кто борется с киберугрозами столь неординарным способом. Как сообщалось раннее, в апреле текущего года министерство Образования федеральной земли Мекленбург-Передняя Померания (ФРГ), не желая платить €130000 ($169000) за очистку 170 ведомственных компьютеров, инфицированных печально известным вредоносом Conficker, также приняло решение выбросить их на свалку.

При этом на покупку новых компьютеров было потрачено €187000 ($244000).

Подпишитесь на новости

42% компаний объединяют средства защиты разных вендоров в единый контур

42% участников опроса на эфире AM Live «Экосистемы кибербезопасности» сообщили, что объединили решения разных вендоров в единый контур защиты. Ещё у 23% совместно работает часть инструментов, у 24% средства защиты действуют независимо. Преимущественно продукты одного поставщика используют 11% зрителей.

Участники дискуссии обсудили, что необходимо для совместной работы средств защиты.

Руководитель IBF «Дикси» Александр Танчук отметил, что экосистема должна закрывать потребности службы ИБ и обеспечивать понятную ответственность за результат. Евгений Гуляев из R-Vision обратил внимание на обмен данными между решениями и формирование общего контекста для защиты.

Другой опрос касался выбора экосистемы. Для 32% зрителей главным критерием стала широта продуктовой линейки, для 28% — скидки и бонусы, для 13% — планы развития на ближайшие годы. В эфире озвучили не все результаты этого опроса.

Эксперты рекомендовали проверять совместную работу продуктов на практике и оценивать совокупную стоимость владения. Наталья Глинина из «МегаФон ПроБизнес» отметила, что выбор между решениями разных поставщиков и более централизованной моделью зависит от задач заказчика.

Директор по клиентским решениям CURATOR Эдгар Микаелян подчеркнул: при привлечении сервис-провайдера важно заранее определить ответственность за интеграцию, соблюдение SLA и результат.

В финальном опросе 32% зрителей заявили, что после эфира планируют запустить проект по внедрению или развитию экосистемы безопасности.

RSS: Новости на портале Anti-Malware.ru