


Российские власти возвращаются к бумажным документам

Кремль скупает печатные машинки

По данным портала CNET, сотрудники которого ссылаются на внутреннюю инсайдерскую информацию и некоторые открытые источники, российские чиновники, испуганные скандалами с WikiLeaks и Сноуденом, решили начать использовать более надежные средства тиражирования и хранения информации – печатные машинки.

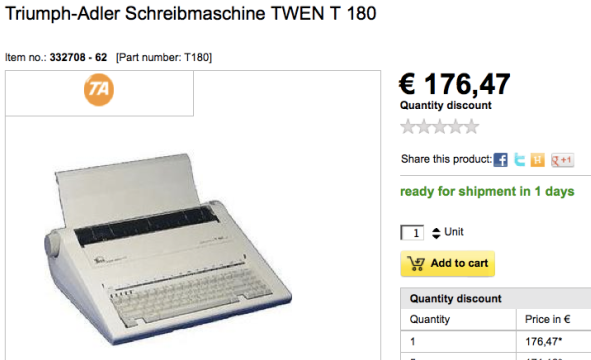
Газета The Telegraph утверждает, что Федеральная служба охраны России потратила около $15 тысяч на приобретение новых электронных печатных машинок. Из доступных источников также стало известно, что российские чиновники закупили еще и ленты для моделей Triumph Adler TWEN 180.

Triumph Adler TWEN 180.

Эту информацию подтверждает газета Известия. Российские коллеги утверждают, что после скандалов с распространением секретных документов с помощью сайта WikiLeaks, раскрытии государственных тайн Эдвардом Сноуденом и данных о прослушивании Дмитрия Медведева во время саммита большой двадцатки в Лондоне, российские власти решили активнее начать работать с обычными бумажными документами.

Американские журналисты с юмором отнеслись к подобным сообщениям. Представители российских ведомств, не подтверждают эти данные. Было бы странно рассчитывать, что весь документооборот в министерствах Российской Федерации вдруг перешел бы на технологии прошлого века.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru