


Продукты 2010-2012 года от Avira получат бесплатное обновление

Avira обновляет все старые защитные решения

Компания Avira объявила о планах по обновлению старых продуктов до более современных версий образца 2013 года. Делать это будет совершенно бесплатно для тех пользователей, которые купили премиальные решения компании (Premium Antivirus, Internet Security).

Обновления будут проводиться для старых технологических решений 2-3-годичной давности, в особенности версий 2010 и 2012, которые будут поддерживаться еще как минимум 12 месяцев. Компания идет на такой шаг для того, чтобы одновременно выполнить сразу несколько задач. Во-первых, компания беспокоится о своих клиентах и хочет сделать так, чтобы все они пользовались только самыми современными программными решениями. Во-вторых, Avira хочет сосредоточить усилия на производстве современных новейших программных защитных решений, оставив разработку старевших программных продуктов.

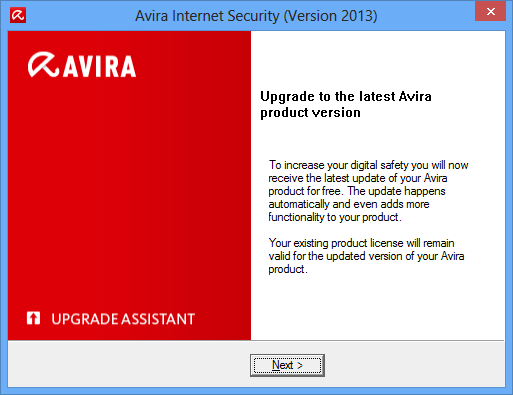
Avira будет постепенно переводить все старые программы на новые. Сначала обновление проведут среди тех пользователей, которые до сих пор используют версии программ 2010 года. К концу июля разработчики также займутся переводом более современных версий защитных решений 2012 года. Вся эта операция будет полностью прозрачной. Пользователи получат специальную утилиту, которая и позволит осуществить обновление. При желании эксперты могут отказаться от апгрейда.

Утилита для обновления программы.

Во время перевода программ на новые версии, все настройки безопасности будут сохранены. Avira в основном известная бесплатными антивирусными решениями, однако компания также производит множество платных корпоративных решений, включая пакеты защитных программ для малого бизнеса.

Подпишитесь на новости

Ссылки OneDrive раскрывают корпоративные логины, Microsoft не чешется

Злоумышленники могут выяснять имена корпоративных учётных записей, проверяя адреса OneDrive и SharePoint. Microsoft признаёт возможность такой разведки, но относит её к низкому риску: сам по себе найденный логин не позволяет обойти аутентификацию.

Позицию компания объяснила в своём техническом блоге. Речь идёт об определении UPN — имени пользователя в корпоративной инфраструктуре.

Проверяя URL, атакующий может установить существующие учётные записи и использовать результат для адресного фишинга, перебора паролей или попыток входа с ранее украденными комбинациями.

Есть ещё нюанс, что такие проверки не отражаются в журналах входа Microsoft Entra и Microsoft Purview. Прямых уведомлений о том, что кто-то выявляет пользователей организации этим способом, тоже нет.

Microsoft ограничивает чрезмерные запросы к несуществующим сайтам OneDrive. Это затрудняет массовый сбор, но полностью возможность определения логинов не устраняет.

Компания рекомендует многофакторную аутентификацию, условный доступ, политики риска входа и защиту от фишинга. Логика понятна: найденное имя не должно превращаться в доступ к аккаунту.

RSS: Новости на портале Anti-Malware.ru