


Продукты 2010-2012 года от Avira получат бесплатное обновление

Avira обновляет все старые защитные решения

Компания Avira объявила о планах по обновлению старых продуктов до более современных версий образца 2013 года. Делать это будет совершенно бесплатно для тех пользователей, которые купили премиальные решения компании (Premium Antivirus, Internet Security).

Обновления будут проводиться для старых технологических решений 2-3-годичной давности, в особенности версий 2010 и 2012, которые будут поддерживаться еще как минимум 12 месяцев. Компания идет на такой шаг для того, чтобы одновременно выполнить сразу несколько задач. Во-первых, компания беспокоится о своих клиентах и хочет сделать так, чтобы все они пользовались только самыми современными программными решениями. Во-вторых, Avira хочет сосредоточить усилия на производстве современных новейших программных защитных решений, оставив разработку старевших программных продуктов.

Avira будет постепенно переводить все старые программы на новые. Сначала обновление проведут среди тех пользователей, которые до сих пор используют версии программ 2010 года. К концу июля разработчики также займутся переводом более современных версий защитных решений 2012 года. Вся эта операция будет полностью прозрачной. Пользователи получат специальную утилиту, которая и позволит осуществить обновление. При желании эксперты могут отказаться от апгрейда.

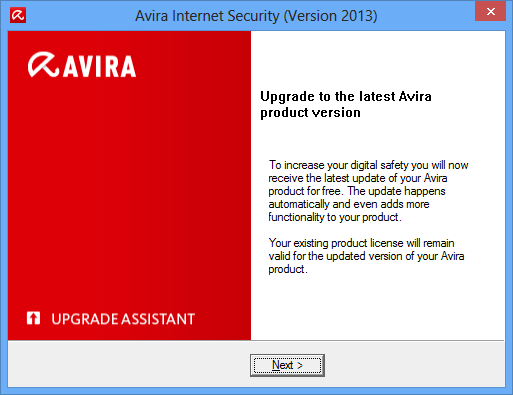
Утилита для обновления программы.

Во время перевода программ на новые версии, все настройки безопасности будут сохранены. Avira в основном известная бесплатными антивирусными решениями, однако компания также производит множество платных корпоративных решений, включая пакеты защитных программ для малого бизнеса.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru