


Лаборатория Касперского отмечает усиление мощности DDoS-атак в Рунете

Лаборатория Касперского отмечает усиление мощности DDoS-атак в Рунете

Мощность DDoS-атак в Рунете в первом полугодии 2013 года резко возросла. Если во второй половине 2012 года средняя атака подобного рода имела мощность 109 Мб/с, а максимальная не превышала 2,9 Гб/с, то уже в апреле этого года специалисты «Лаборатории Касперского» зафиксировали ряд атак мощностью 10 Гб/с и выше. Этот факт позволяет сделать вывод о том, что злоумышленники сменили приемы и взяли на вооружение более «сильнодействующие» инструменты.

Переломным моментом весной этого года стали продолжительные DDoS-атаки на ряд российских веб-ресурсов, в отражении которых принимала участие «Лаборатория Касперского». На рубеже марта и апреля 2013 года злоумышленники на протяжении трех дней атаковали сайт «Новой газеты»: избрав в качестве основной тактики мощные атаки типа DNS Amplification, киберпреступники в пиковые часы «поднимали» трафик выше 60 Гб/с. По причине этой мощной атаки были кратковременно заблокированы даже каналы нескольких крупных провайдеров.

Еще один случай применения тактики DNS Amplification был зафиксирован «Лабораторией Касперского» всего через несколько дней. Злоумышленники атаковали сайт небольшой российской финансовой организации – здесь мощность атаки также значительно превысила  10 Гб/с.

Более того, все в том же апреле киберпреступникам удалось «обрушить» один из крупнейших в Рунете хостеров – Ru-Center. Злоумышленники применили крайне масштабное «оружие», которое заблокировало каналы хостинг-центра, в результате чего недоступными стали сразу множество веб-ресурсов.

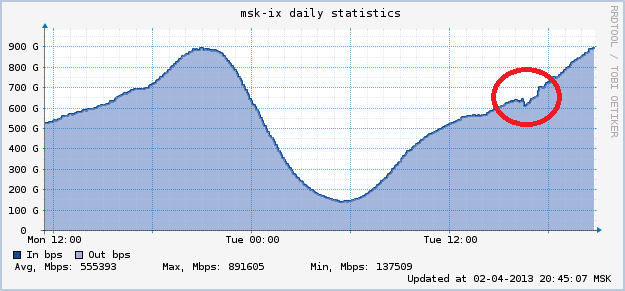
Мощность описанных атак и все их влияние на большие интернет-каналы наглядно иллюстрирует статистика московского центра обмена интернет-трафиком msk-ix. В пиковые моменты DDoS-атак страдали целые провайдеры и большое число их не имеющих никакого отношения к этим инцидентам клиентов. Именно такой «провал» и отражают данные msk-ix.


Резкий «провал» в интернет-трафике, зафиксированный msk-ix 2 апреля 2013 года в момент мощной DDoS-атаки


«Сегодня в Рунете DDoS-атаки типа DNS Amplification перестали быть чем-то необычным. Когда сайт или какой-то ресурс не сдается под напором атаки небольшой мощности, злоумышленники используют атаку этого типа и блокируют хостера, ЦОД, провайдера или даже группу провайдеров. От этого инструмента не застрахован никто. Атаку типа DNS Amplification можно сравнить со взрывом газового баллона в отдельной квартире многоэтажки — такой взрыв может разрушить целый подъезд», – поясняет Алексей Афанасьев, руководитель проекта Kaspersky DDoS Prevention «Лаборатории Касперского».

Подпишитесь на новости

Шадаев заявил о готовности открыть код российских цифровых платформ

Россия готова раскрывать исходный код своих соцсетей, мессенджеров и видеосервисов, заявил глава Минцифры Максут Шадаев. По его словам, партнёрам предлагают показывать устройство платформ и совместно менять алгоритмы. Но ссылки на репозитории пока не приложили.

Как сообщает ТАСС, министр выступил на выставке «Платформа суверенного развития». Западные ИТ-продукты он сравнил с чёрным ящиком, зависимость от которого назвал цифровым колониализмом.

Шадаев объяснил курс на собственные платформы многолетними разногласиями с зарубежными корпорациями по поводу исполнения российских законов. Теперь Россия, по его словам, готова предложить другой подход: раскрывать принципы работы сервисов и дорабатывать их вместе с партнёрами.

Аналогичное предложение касается ИИ. Министр заявил о готовности адаптировать российские фундаментальные модели под законодательство, культурную специфику и требования безопасности других стран.

При этом в выступлении не названы конкретные продукты, сроки раскрытия кода или условия лицензирования.

RSS: Новости на портале Anti-Malware.ru