


Главный немецкий шпион поражается размаху PRISM

Бывший глава Штази завидует системе слежки АНБ

Бывший глава Штази завидует системе слежки АНБ

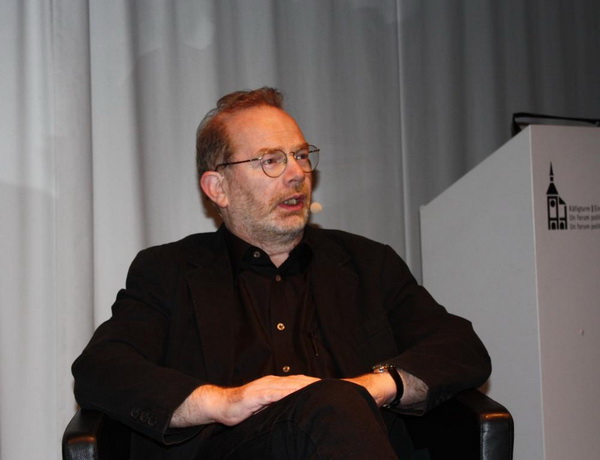
Вольфганг Шмидт – бывший глава секретной полиции Восточной Германии Штази с большой завистью высказался в недавнем интервью о новейших возможностях для слежки, которые были раскрыты во время скандала с системой PRISM. Данная программа, находившаяся на вооружении АНБ США, позволяла незаметно следить практически за любым пользователем сети Интернет.

«Для нас подобная система стала бы осуществившейся мечтой», – заявил Шмидт в беседе с журналистами.

Бывший разведчик, занимавший ведущий пост в крупнейшем разведывательном управлении во время разгара Холодной войны, также поделился своей точкой зрения на счет того, было ли у США право на осуществление слежки. Напомним, что большинство защитников личных данных полагают, что подобная деятельность выходит за рамки обычной работы спецслужб.

Вольфганг Шмидт.

«Нужно быть по-детски наивным, чтобы считать, что после сбора эта информация более не будет использоваться. В этом и заключается природа секретных правительственных организаций. Единственный способ защитить личные данные пользователей – не позволять государству собирать подобную информацию», – говорит Вольвганг Шмидт.

Тем не менее, Стефан Воле – куратор берлинского Музея Восточной Германии на примере Штази уверяет, что эффективность подобной повсеместной слежки крайне низка. По его словам, когда такое большое количество людей оказываются под колпаком, в большинстве случаев разведчики получают лишь бессмысленные и неинтересные данные. Впрочем, со времен Холодной Войны многое изменилось и сейчас через Интернет на любого пользователя можно найти компрометирующие данные.

Подпишитесь на новости

Хакеры используют подписанные файлы ChatGPT и Claude для запуска вредоноса

Хотели ИИ-помощника, получили работу на чужой криптокошелёк. Исследователи обнаружили кампанию Yoba: злоумышленники распространяют вредоносные Windows-приложения под видом настольных клиентов ChatGPT и Claude. Приманки размещают в GitHub-репозиториях и на страницах GitHub.

Как рассказали специалисты Check Point Research, внутри архивов лежат настоящие подписанные исполняемые файлы OpenAI и Anthropic.

А рядом находится вредоносная библиотека, которую эти файлы загружают при запуске. Классическая сторонняя загрузка DLL: доверенный процесс запускает недоверенный код.


Взлома самих OpenAI или Anthropic исследование не выявило. Атакующие используют их файлы и репутацию, чтобы придать подделке убедительности.

Дальше Yoba закрепляется через планировщик задач Windows. Для получения полезной нагрузки задействует Telegram, DNS over HTTPS и файловый хостинг Catbox. Даже аватарка телеграм-канала участвует в формировании домена для связи.

В изученной цепочке конечной нагрузкой оказался майнер XMRig. Он приостанавливает добычу, когда пользователь активно работает за компьютером, — лишний раз палиться незачем. Но загрузчик способен доставлять и другие программы либо PowerShell-сценарии.

RSS: Новости на портале Anti-Malware.ru