


Главный немецкий шпион поражается размаху PRISM

Бывший глава Штази завидует системе слежки АНБ

Бывший глава Штази завидует системе слежки АНБ

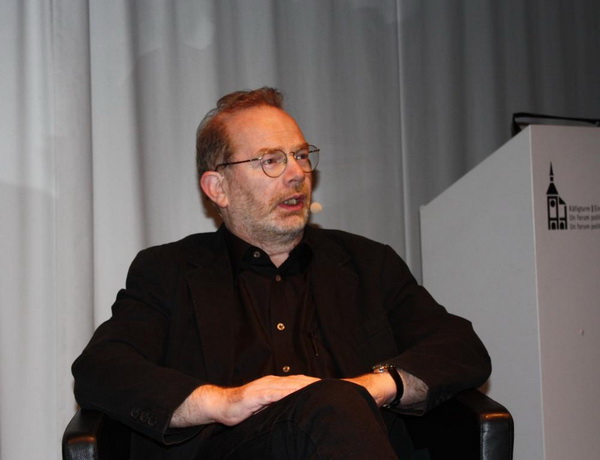
Вольфганг Шмидт – бывший глава секретной полиции Восточной Германии Штази с большой завистью высказался в недавнем интервью о новейших возможностях для слежки, которые были раскрыты во время скандала с системой PRISM. Данная программа, находившаяся на вооружении АНБ США, позволяла незаметно следить практически за любым пользователем сети Интернет.

«Для нас подобная система стала бы осуществившейся мечтой», – заявил Шмидт в беседе с журналистами.

Бывший разведчик, занимавший ведущий пост в крупнейшем разведывательном управлении во время разгара Холодной войны, также поделился своей точкой зрения на счет того, было ли у США право на осуществление слежки. Напомним, что большинство защитников личных данных полагают, что подобная деятельность выходит за рамки обычной работы спецслужб.

Вольфганг Шмидт.

«Нужно быть по-детски наивным, чтобы считать, что после сбора эта информация более не будет использоваться. В этом и заключается природа секретных правительственных организаций. Единственный способ защитить личные данные пользователей – не позволять государству собирать подобную информацию», – говорит Вольвганг Шмидт.

Тем не менее, Стефан Воле – куратор берлинского Музея Восточной Германии на примере Штази уверяет, что эффективность подобной повсеместной слежки крайне низка. По его словам, когда такое большое количество людей оказываются под колпаком, в большинстве случаев разведчики получают лишь бессмысленные и неинтересные данные. Впрочем, со времен Холодной Войны многое изменилось и сейчас через Интернет на любого пользователя можно найти компрометирующие данные.

Подпишитесь на новости

Telegram для iOS удалось атаковать через стикеры и без кликов

Кидаешь анимированный стикер, и чужой код запускается в Telegram без действий пользователя. О такой цепочке атаки рассказал исследователь Сайфелдин Азиз. По его словам, он объединил ошибки обработки анимации с обходом защитных проверок мессенджера и добился выполнения кода в клиенте для iOS.

Механизм описан в первью доклада Азиза на OffensiveCon Tokyo. Работа заняла год, а искать ошибки помогал фаззинг под управлением языковых моделей — автоматическая проверка библиотеки на специально изменённых входных данных.

В центре истории — rlottie, библиотека отрисовки анимированных стикеров. Исследователь обнаружил несколько ошибок повреждения памяти, затрагивающих Telegram для iOS, Android и компьютеров. Но заявленная цепочка выполнения кода построена именно для iOS: переносить этот результат на все платформы пока нельзя.

Telegram полагается на серверную проверку стикеров: опасный файл должен быть отсеян до попадания в клиент. Азиз утверждает, что нашёл логические ошибки в проверке и доставке, позволившие обойти ограничения. Получается, уязвимый обработчик защищали прежде всего контролем входящих файлов, и исследователь нашёл способ через этот контроль пройти.

По словам Азиза, после сообщения о находках Telegram продолжил делать ставку на ограничения доставки, сохранив уязвимый код в официальных клиентах.

Полной технической цепочки в аннотации нет. Затронутые версии, ограничения эксплуатации и актуальный статус исправлений не раскрыты.

RSS: Новости на портале Anti-Malware.ru