

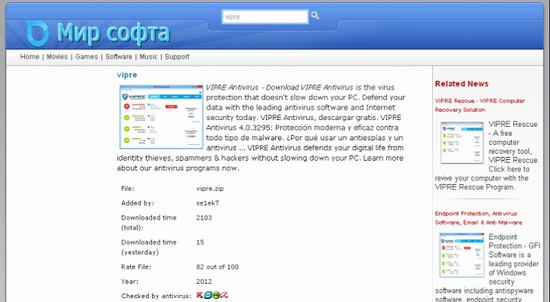

Новая версия вредоноса Bicololo маскируется под VIPRE Antivirus

Новая версия вредоноса Bicololo маскируется под VIPRE Antivirus

 Специалисты ThreatTrack Security выявили новую модификацию вредоносной программы Bicololo. Вредоносное приложение, впервые обнаруженное еще в прошлом году, распространяется в основном в русском сегменте сети Интернет. По словам экспертов, на этот раз Bicololo был обнаружен на одном из русскоязычных сайтов, посредством которого распространялись сомнительные приложения для мобильной операционной системы Android. 


Проанализировав сайт, эксперты ThreatTrack Security пришли к выводу, что он создан специально для распространения вредоносных программ, замаскированных под различного рода программное обеспечение, игры, фильмы и музыку. Чтобы придать сайту более внушительный вид, злоумышленники разместили на нем логотипы различных компаний, работающих в сфере ИБ.

При нажатии кнопки «скачать», жертве предлагалось скачать архив, содержащий исполняемый файл в “_vipre.exe”, а также файл формата «txt».

При запуске вредоносного файла “_vipre.exe”, в систему попадали другие вредоносные файлы. При этом файл HOSTS изменялся таким образом, чтобы при посещении определенных сайтов, например, my.mail.ru, odnoklassniki.ru, ok.ru, m.odnoklassniki.ru или vk.ru, жертва попадала на соответствующие фишинговые страницы, которые, по словам экспертов, выполнены достаточно качественно.

Подпишитесь на новости

RUTUBE отразил 300 DDoS-атак за квартал, рост в 2,4 раза

В третьем квартале 2026 года «ГПМ Цифровые Инновации» отразила 300 DDoS-атак — в 2,4 раза больше, чем во втором. За январь–сентябрь число отражённых атак превысило 530. У атакующих, судя по цифрам, квартальный план тоже был напряжённый.

Статистику предоставила компания, отвечающая за информационную безопасность видеоплатформ и предприятий «Газпром-Медиа Холдинга».

За девять месяцев показатель оказался в 4,5 раза выше, чем за аналогичный период 2025-го, и на 140% превысил результат всего прошлого года.

Заместитель генерального директора, глава цифровых активов холдинга Сергей Косинский связывает изменение экономики кибератак с распространением ИИ. По его оценке, технологии удешевляют подготовку и запуск атак: сценарии, которые раньше требовали квалифицированной команды и недель работы, становится проще адаптировать и тиражировать.

Это не означает, что каждая атака успешна. Речь, по мнению Косинского, о снижении порога входа и переходе к массовому производству атак.

В ответ холдинг намерен автоматизировать реагирование, сокращать время между обнаружением угрозы и её локализацией, а также повышать устойчивость инфраструктуры видеоплатформ.

Доля атак, при подготовке которых подтверждено использование ИИ, в предоставленных данных не указана. Поэтому рост числа DDoS-атак и оценку роли нейросетей стоит различать: первое компания подкрепляет статистикой, второе — объяснение тенденции со стороны руководства.

RSS: Новости на портале Anti-Malware.ru