


Новая версия вредоноса Bicololo маскируется под VIPRE Antivirus

Новая версия вредоноса Bicololo маскируется под VIPRE Antivirus

 Специалисты ThreatTrack Security выявили новую модификацию вредоносной программы Bicololo. Вредоносное приложение, впервые обнаруженное еще в прошлом году, распространяется в основном в русском сегменте сети Интернет. По словам экспертов, на этот раз Bicololo был обнаружен на одном из русскоязычных сайтов, посредством которого распространялись сомнительные приложения для мобильной операционной системы Android. 


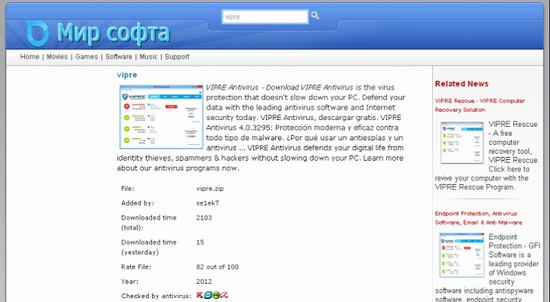
Проанализировав сайт, эксперты ThreatTrack Security пришли к выводу, что он создан специально для распространения вредоносных программ, замаскированных под различного рода программное обеспечение, игры, фильмы и музыку. Чтобы придать сайту более внушительный вид, злоумышленники разместили на нем логотипы различных компаний, работающих в сфере ИБ.

При нажатии кнопки «скачать», жертве предлагалось скачать архив, содержащий исполняемый файл в “_vipre.exe”, а также файл формата «txt».

При запуске вредоносного файла “_vipre.exe”, в систему попадали другие вредоносные файлы. При этом файл HOSTS изменялся таким образом, чтобы при посещении определенных сайтов, например, my.mail.ru, odnoklassniki.ru, ok.ru, m.odnoklassniki.ru или vk.ru, жертва попадала на соответствующие фишинговые страницы, которые, по словам экспертов, выполнены достаточно качественно.

Подпишитесь на новости

На Android станет проще устанавливать приложения вне Google Play

Google открыла регистрацию в программе Registered App Stores. Одобренные сторонние магазины смогут устанавливать приложения в одно касание (без дополнительных системных подтверждений) и обновлять их в фоне.

Условия опубликованы на официальной странице программы Android Developers. Новые возможности заработают с 1 декабря 2026 года на устройствах с Android 17 QPR2 и новее. Россия входит в список поддерживаемых стран.

Для владельцев магазинов удобство платное: регистрационный взнос составляет $10 тысяч ежегодно. Оплатить его нужно ещё до начала проверки заявки. Кроме того, участники обязаны передавать Google весь каталог APK и последующие обновления для сканирования на вредоносные программы.

Требования включают проверку организации, прозрачные правила распространения приложений, защиту персональных данных и борьбу с вредоносами.

Если потенциально опасными окажутся более 1% попыток установки или 2% приложений каталога за 30 дней, Google предусмотрела дополнительные сборы за проверку и устранение рисков.

Участие добровольное: магазины вне программы смогут продолжать работу с прежней процедурой установки. Пользователям обещают меньше лишних окон, а владельцам альтернативных площадок предлагают ежегодный счёт и регулярную проверку каталога.

RSS: Новости на портале Anti-Malware.ru