


Спаммеры используют уязвимость открытого перенаправления на сайте CNN

Спаммеры используют уязвимость открытого перенаправления на сайте CNN

Спаммеры используют уязвимость открытого перенаправления на сайте CNN

 Основатель E Hacking News Сабари Сельван (Sabari Selvan) выявил новую кампанию по рассылке спама в Twitter. По словам Сельвана, киберпреступники рассылают со своего аккаунта нежелательные сообщения (спам), содержащие ссылки на интернет-сайты, рекламирующие весьма сомнительные диеты.

Наиболее примечателен тот факт, что спаммеры активно используют уязвимость открытого перенаправления на сайтах CNN и Yahoo. Таким образом, переходя по ссылке, жертва перенаправляется на рекламируемый киберпреступниками сайт с официального сайта CNN и Yahoo.

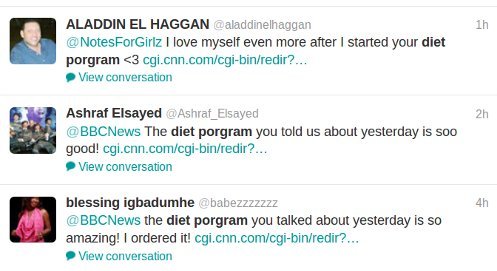
Ссылки, вроде hxxx://cgi.cnn.com/cgi-bin/redir?URL=hxxx://tumblrhealth.me", сопровождаются восторженными откликами, якобы оставляемыми людьми, опробовавшими предлагаемую диету. Например:

"The diet porgram you told us about yesterday is soo good! hxxx://cgi.cnn.com/cgi-bin/redir?URL=hxxx://tumblrhealth.me" One of the tweets posted from the spammers' twitter account reads (диета, о которой вы рассказывали вчера, просто замечательна).


Используя уязвимости открытого перенаправления на сайтах, вроде CNN и Yahoo, киберпреступники одновременно решают несколько задач:

- Высокая степень доверия потенциальных жертв;

- Системы фильтрации не блокируют жертвам доступ к сайту, так как запрос поступает от известного легитимного сайта.

Это далеко не первый раз, когда сайты CNN используются подобным образом. В частности, в 2010 году спаммеры воспользовались уязвимостью открытого перенаправления на сайте ads.cnn.com.


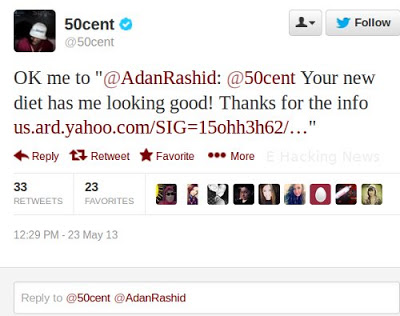
По имеющейся информации, жертвой кампании, организованной киберпреступниками, стал Twitter-аккаунт рэпера 50Cent (@50Cent), который имеет 7,6 миллиона подписчиков.

Подпишитесь на новости

Яндекс обновил миллионы Станций из-за опасных сертификатов eMudhra

Яндекс выпустил обновление для миллионов умных колонок и большинства партнёрских телевизоров на YaOS. Патчи развернули 21-23 октября автоматически. Причиной стали скомпрометированные сертификаты eMudhra, позволявшие подменять серверы, которым доверяли устройства.

Подробности компания раскрыла в своём техническом блоге. История почти анекдотическая: закрытые ключи восьми промежуточных удостоверяющих центров оказались числами от 1 до 255.

Вместо непосильных вычислений — всего 255 проверок. Получив такие ключи, можно подписывать поддельные сертификаты и использовать их для перехвата и изменения HTTPS-трафика.

На Станциях энтузиасты смогли подменить серверную конфигурацию, включить отладочный интерфейс ADB и получить root-доступ к собственным колонкам.

Для атаки на чужое устройство одного сертификата недостаточно. Как поясняет Яндекс в техническом разборе, сначала потребовался бы контроль над трафиком Станции — например, через предварительно взломанный домашний роутер.

Обновление убирает доверие к опасным сертификатам, перезаписывает скомпрометированные системные файлы и закрывает доступ через ADB. После установки использовать описанный способ подмены конфигурации уже нельзя.

Но есть нюанс: полный сброс возвращает заводскую прошивку, где уязвимость сохраняется до повторного обновления. Поэтому компания не рекомендует сбрасывать Станцию без серьёзной причины.

RSS: Новости на портале Anti-Malware.ru