


Спаммеры используют уязвимость открытого перенаправления на сайте CNN

Спаммеры используют уязвимость открытого перенаправления на сайте CNN

Спаммеры используют уязвимость открытого перенаправления на сайте CNN

 Основатель E Hacking News Сабари Сельван (Sabari Selvan) выявил новую кампанию по рассылке спама в Twitter. По словам Сельвана, киберпреступники рассылают со своего аккаунта нежелательные сообщения (спам), содержащие ссылки на интернет-сайты, рекламирующие весьма сомнительные диеты.

Наиболее примечателен тот факт, что спаммеры активно используют уязвимость открытого перенаправления на сайтах CNN и Yahoo. Таким образом, переходя по ссылке, жертва перенаправляется на рекламируемый киберпреступниками сайт с официального сайта CNN и Yahoo.

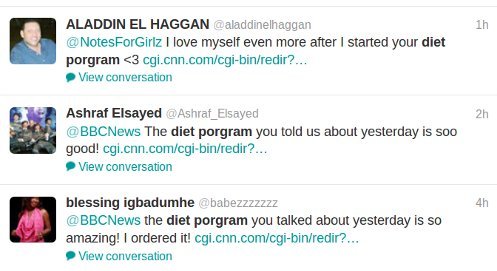
Ссылки, вроде hxxx://cgi.cnn.com/cgi-bin/redir?URL=hxxx://tumblrhealth.me", сопровождаются восторженными откликами, якобы оставляемыми людьми, опробовавшими предлагаемую диету. Например:

"The diet porgram you told us about yesterday is soo good! hxxx://cgi.cnn.com/cgi-bin/redir?URL=hxxx://tumblrhealth.me" One of the tweets posted from the spammers' twitter account reads (диета, о которой вы рассказывали вчера, просто замечательна).


Используя уязвимости открытого перенаправления на сайтах, вроде CNN и Yahoo, киберпреступники одновременно решают несколько задач:

- Высокая степень доверия потенциальных жертв;

- Системы фильтрации не блокируют жертвам доступ к сайту, так как запрос поступает от известного легитимного сайта.

Это далеко не первый раз, когда сайты CNN используются подобным образом. В частности, в 2010 году спаммеры воспользовались уязвимостью открытого перенаправления на сайте ads.cnn.com.


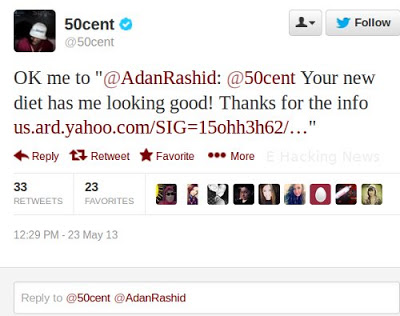
По имеющейся информации, жертвой кампании, организованной киберпреступниками, стал Twitter-аккаунт рэпера 50Cent (@50Cent), который имеет 7,6 миллиона подписчиков.

Подпишитесь на новости

Мошенники используют команду *#62#, чтобы убедить жертву в прослушке

Незнакомый номер на экране телефона мошенники превратили в доказательство слежки. Они предлагают набрать системную команду *#62#, пугают перехватом звонков и СМС, а затем требуют спасать деньги привычным способом — передать их курьеру.

О схеме рассказали ТАСС в пресс-службе Т-Банка. Всё начинается со знакомой уже легенды: замена домофона, посылка или подарок.

Человека просят назвать присланный код. По данным банка, в этой схеме мошенники отправляют его сами: он служит поводом для дальнейшего спектакля.

Затем звонит лжесотрудник госорганов. Он заявляет, что личный кабинет жертвы взломан, а на имя экстремиста оформлена доверенность на управление её счетами. Следующий этап — диагностика через поддельный государственный сайт и ввод команды *#62#.

На экране может появиться служебный номер оператора. Аферисты объявляют его номером перехватчика и убеждают закрыть вклады, взять кредиты и отдать наличные для размещения на безопасном счёте.

На деле команда показывает настройки переадресации при недоступности телефона. Отображаемый номер может относиться к голосовой почте или сервису «Вам звонили». Детектор прослушки из этой комбинации примерно такой же, как банковский сейф из сумки курьера.

В Т-Банке рекомендуют прервать подобный разговор и самостоятельно связаться с организацией по официальному номеру.

RSS: Новости на портале Anti-Malware.ru