


Новый банковский троян для Android распространяют посредством SMS-фишинга

Новый банковский троян для Android распространяют посредством SMS-фишинга

 Специалисты компании McAfee Labs обнаружили новый банковский троян для мобильной операционной системы Android, идентифицированный специалистами McAfee как Android/FakeBankDropper.A и Android/FakeBank.A. 


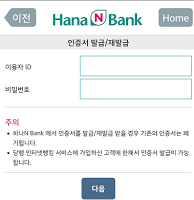
Вредоносная программа, действующая в основном на территории Южной Кореи, заменяет легитимные программы мобильного банкинга, предоставляемые своим клиентам местными банками.

По данным экспертов, вредонос распространяется посредством SMS-фишинга. Как правило, на мобильное устройство жертвы приходит поддельное SMS-сообщение, отправителем которого якобы является Комиссия по регулированию рынка финансовых услуг (Financial Services Commission). В сообщении содержится просьба установить на устройство новое приложение для защиты от вредоносных программ.

В данном SMS-сообщении также содержится ссылка, перейдя по которой жертва может загрузить и установить приложение. Попадая на устройство жертвы, вредоносное приложение пытается удалить легитимное приложение мобильного банкинга. В случае неудачи, оно выводит на экран устройства уведомление с просьбой удалить легитимное приложение вручную. После этого вредонос вновь выводит на экран инфицированного устройства сообщение с просьбой установить другое приложение.

Визуально это приложение мало чем отличается от легитимного, но при этом ведет себя крайне подозрительно, пытаясь выведать у жертвы конфиденциальную информацию. В частности, троян просит пользователей инфицированных устройств ввести банковские реквизиты, номер счета, пароль, идентификатор в системе интернет-банкинга, номер социального страхования.

Всю полученную информацию вредоносная программа пересылает на удаленный сервер, контролируемый злоумышленниками.

Подпишитесь на новости

Google автоматически связывает профили на Android номером телефона

Завели отдельный Google-аккаунт, чтобы не связывать его с основным номером? Android может проявить инициативу за вас. Включённая по умолчанию функция автоматически подтверждает номера телефона и добавляет их ко всем аккаунтам Google, в которые выполнен вход на устройстве.

На такое поведение обратили внимание в Android Authority. Некоторые пользователи узнали о привязке из неожиданных писем о подтверждении номера. Сотрудники издания проверили свои смартфоны и тоже обнаружили включённую настройку.

Механизм описан и в справке Google: он распространяется на существующие и будущие аккаунты и номера. Добавили новый профиль — он связывается с номерами на устройстве. Добавили номер — он попадает в аккаунты.

Google объясняет проверку работой функций входа, восстановления доступа и связи. Но пользователям, которые намеренно разделяют учётные записи, такая забота способна испортить всю организацию цифровой жизни.

Отключить автоматическое подтверждение можно в настройках Android: Google → «Все сервисы» → «Конфиденциальность и безопасность» → «Подтверждение номера телефона».


При этом выключатель не удаляет уже добавленные номера. По инструкции Android Authority, их нужно отдельно убрать из ненужных профилей: настройки аккаунта Google → «Личная информация» → «Контактная информация» → «Телефон».

Некоторые пользователи жалуются, что настройка включается повторно, однако редакция издания воспроизвести это не смогла.

RSS: Новости на портале Anti-Malware.ru