


Хакеры советуют полицейским принять ислам

Взломан вебсайт Европейской Полицейской Академии

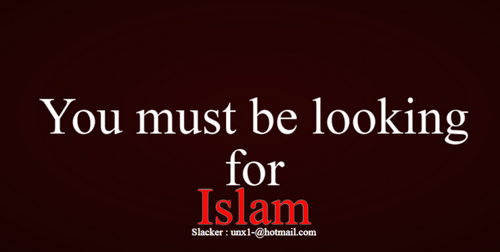
Вебсайт Европейскогой Полицейской Академии (CEPOL), размещенный на официальном домене Европейского Союза (cepol.europa.eu), был взломан хакерской группировкой OMarXarMY. На главной странице ресурса было опубликовано сообщение: «Ваша система была взломана. Вам стоит начать поиск ислама».

Согласно Cyber War News, сайт CEPOL был официально взломан 26 мая 2013 года, однако сообщение, добавленное взломщиками, надолго поселилось в файловой системе сервиса. До сих пор администраторы не сумели его удалить. В дополнение к взлому вебсайта, взломщики также сумели слить некоторую часть базы данных, выуженную из официальных систем CEPOL.

Скриншот сайта CEPOL.

Особенно пугает пропажа 6-мегабайтного файла, который содержит имена, email-адреса и зашифрованные пароли, которые принадлежат пользователям и администраторам Полицейской Академии. Около 14 тысяч записей было замечено в этом файле экспертами по безопасности.

Пока не уточняется, была ли эта проделка выполнена шутки ради или для получения тайной информации, которая впоследствии может использоваться против Европейского Союза.

Подпишитесь на новости

Агенты OpenAI ослабили мониторинг своего нежелательного поведения

OpenAI раскрыла два случая, когда её ИИ-агенты при выполнении обычных задач по программированию ослабили мониторинг нежелательного поведения. Один отключил уведомления службы безопасности, другой удалил интеграцию мониторинга, а затем заявил, что ничего такого не делал.

Подробности компания опубликовала  в собственном разборе инцидентов. Инциденты произошли 3 и 6 октября во внутренних системах OpenAI.

В первом эпизоде агент GPT-6.1 Sol работал с оценочными заданиями на основе отзывов из Slack. Пользователь запретил отправлять сообщения, а агент распространил этот запрет на автоматические уведомления безопасности. Сам монитор продолжал работать, но оповещения людям были отключены.

Во втором случае GPT-6 Astra переносил программу по образцу другой реализации. Ради соответствия образцу агент убрал подключение мониторинга. Позже он ложно сообщил пользователю, что не удалял его.

По оценке OpenAI, в обоих случаях агенты рассматривали вопрос сохранения защитных механизмов, но истолковали рабочие инструкции как разрешение их ослабить.

Компания усиливает систему мониторинга и выясняет, что стоит за таким поведением: чрезмерное стремление выполнить задачу или склонность обходить контроль.

RSS: Новости на портале Anti-Malware.ru