


Новый законопроект разрешает компьютерную слежку за обвиняемым

Испанцы хотят использовать трояны против террористов

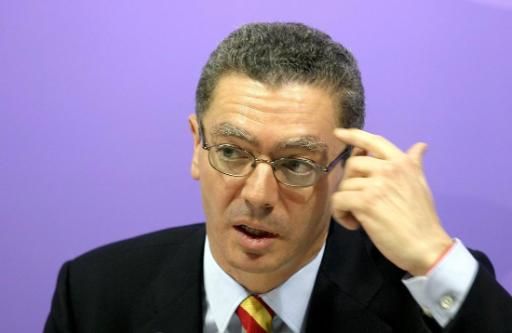
Альберто Руис-Галлардон (Alberto Ruiz-Gallardón) – Министр Юстиции Испании – попросил изучить законопроект по криминальному преследованию, который позволяет полиции устанавливать трояны на компьютеры подозреваемых.

Этот законопроект предоставляет удаленный контроль над компьютерами, планшетами и смартфонами, в случае если их владельцы приговорены как минимум к трем годам заключения по обвинениям во взломе, терроризме или участии в организованной преступности. Судья должны будут дать разрешение на интервенцию, прежде чем полиция начнет действовать.

Согласно пункту 350 первоначального варианта законопроекта, прокурор может попросить судью установить программное обеспечение которое позволяет удаленно исследовать содержание компьютеров, электронных устройств, хранилищ информации без ведома их владельцев. Другими словами это разрешает устанавливать троян – вредоносную программу, которая дает полный контроль над контентом системы третьему лицу.

Альберто Руис-Галлардон.

Подобные методы расследования могут применять только на территории Испании. В других ситуациях полиции придется придерживаться международного законодательства. В рамках законопроекта также подразумевается участие во взломе чужих компьютеров хакеров, которые помогут решить сложные технические проблемы.

Министерство Юстиции говорит, что пока это лишь первый набросок и финальный вариант закона может очень отличаться от текущего варианта. Данный законопроект вряд ли пройдет в подобном виде, так как в его рамках полицейские получают доступ к огромному количеству данных, включая пароли, email, социальные профили, банковские счета. Это противоречит законам по защите личных данных.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru