


Эксперты Symantec наблюдали заметный рост объемов URL-спама в ru-домене

Эксперты Symantec наблюдали заметный рост объемов URL-спама в ru-домене

Корпорация Symantec сообщает о заметном росте количества спама, содержащего URL-ссылки – 95% всех нежелательных писем содержали в себе хотя бы одну ссылку. Интересно, что на фоне общего снижения объёма спама в ru-домене, наибольший рост URL-спама наблюдался именно здесь.

Специалисты компании Symantec зарегистрировали рост количества спама, содержащего URL-ссылки. 16 мая объем URL-спама возрос с 84% до 96% и с тех пор находится на отметке 95-99%. Это означает, что, по меньшей мере, 95% всех спам-сообщений содержат в себе одну или более URL-ссылок.

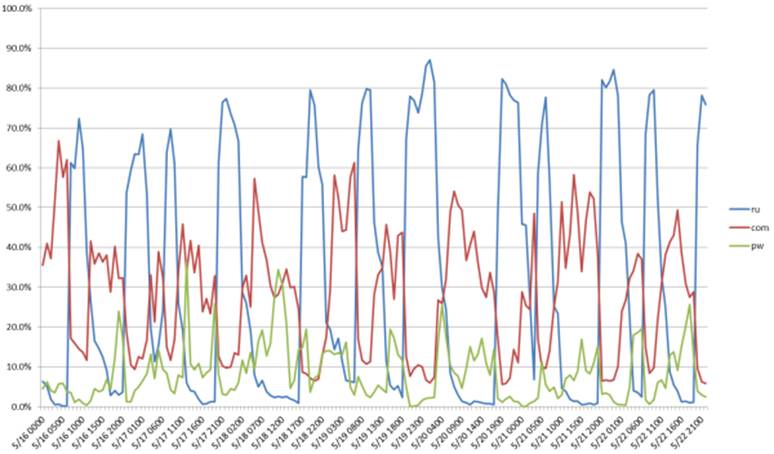
Самым популярным среди спамеров доменом первого уровня стал ru-домен. Интересно отметить снижение объёма спама из ru-зоны и одновременный рост количества спам-атак с доменов .com и .pw (см. рис. 1). Всего ссылки на страницы, находящиеся в этих трех доменах, составили более 73% от общего числа URL-спама. Кроме того, эксперты Symantec зафиксировали рост популярности укороченных ссылок, а также бесплатных доменов в рунете.


Рисунок 1. Распределение спам-ссылок по доменам первого уровня


Таблица 1. 5 самых популярных доменов первого уровня и частота их использования

Домен

% от всех URL

.ru

39.8

.com

25.0

.pw

8.6

.net

5.6

.us

4.8

Другие

16.2


Встретившиеся экземпляры спама преимущественно относятся к типу snowshoe, то есть рассылаются одновременно со множества ip-адресов, а ссылки в теле сообщения ведут к фальшивым рекламным предложениям и онлайн-аптекам.

Подобный резкий рост объемов URL-спама также наблюдался в декабре прошлого и январе нынешнего года, когда в связи с окончанием года и сезоном праздников  был зафиксирован общий рост спама. Эксперты Symantecпродолжают наблюдение за динамикой видов спама и используют дополнительные фильтры для того, чтобы защитить пользователей продуктов компании от подобных атак.

Подпишитесь на новости

За размещение VPN могут на год лишить доступа ко всем хостингам РФ

Минцифры предлагает завести реестр лиц, размещающих на хостинге сервисы доступа к заблокированным ресурсам. Попадание в него может обернуться годовым отказом в услугах российских хостинг-провайдеров.

Такая норма, по словам пользователя Хабра freehabr, содержится в новом законопроекте о борьбе с мошенничеством.

Механика следующая: Роскомнадзор ведёт реестр, а хостеры не смогут предоставлять вычислительные мощности включённым в него лицам, обратившимся за услугой в течение года после внесения записи.

Сменить провайдера и продолжить как ни в чём не бывало не получится: ограничение привязано к клиенту.

Но формула «разместил любой VPN — получил бан» слишком широкая. В тексте есть условия: сервис должен обеспечивать доступ к ресурсам, заблокированным в России, а его владелец — не выполнить требования, на которые ссылается проект. Автоматического запрета за само использование VPN или прокси из приведённой нормы не следует.

А что с Telegram-ботом, который работает через прокси? Однозначного ответа этот фрагмент не даёт. Формулировка охватывает сети, сайты, информационные системы и программы, но применение нормы к конкретному сценарию потребует уточнений. Бизнесу здесь есть о чём спросить разработчиков документа.

Пока это только законопроект, но схема уже в целом вырисовывается: за нарушение требований к сервису обхода блокировок предлагают ограничивать возможность владельца заказывать хостинг — без оговорки, что отказ касается только самого спорного сервиса.

RSS: Новости на портале Anti-Malware.ru