


Открыта еще одна возможность для фишинговых атак

Разработан поддельный Chrome для фишинговых атак

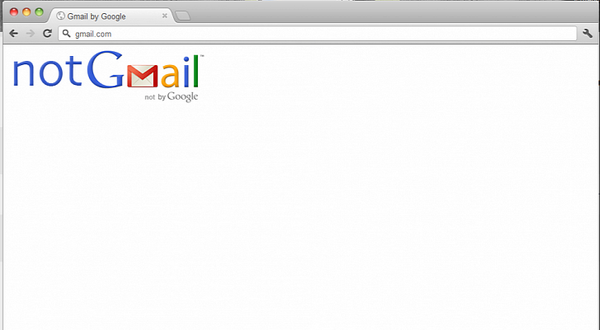
Обычно для осуществления фишинговых атак обычно используется поддельная веб-страница, которая во всех деталях повторяет оригинальный вебсайт компании-жертвы. Однако британский веб-разработчик Джек Шеперд разработал не просто поддельную страницу, а настоящий поддельный браузер, используя технологии HTML, CSS и JavaScript. Данная программа была создана им для того, чтобы продемонстрировать еще один тип фишинговых атак.

Запланированное экспертом нападение начинается с простой ссылки. Когда на нее нажимают пользователи, открывается вполне аутентичное окно браузера. Когда же человек пытается зайти в Gmail, его внезапно переносят на фишинговый вебсайт, который якобы размещен по адресу gmail.com.


Джек Шеперд создал этот браузер исключительно для демонстрации потенциальной опасности. По его мнению, такая фишинговая атака лучше всего работает для Chrome на OS X. Впрочем, нападающий может сначала определить операционную систему на машине жертвы, а уже затем запустить поддельное окно браузера, которое используется на компьютере.

Кроме того преступники могут даже сделать дубликат большей части функционала браузера, чтобы несовершенная программа казалась еще более реалистичной. Посмотреть на браузер и скачать исходный код приложения можно с официального сайта разработчика.

Подпишитесь на новости

Хакеры используют подписанные файлы ChatGPT и Claude для запуска вредоноса

Хотели ИИ-помощника, получили работу на чужой криптокошелёк. Исследователи обнаружили кампанию Yoba: злоумышленники распространяют вредоносные Windows-приложения под видом настольных клиентов ChatGPT и Claude. Приманки размещают в GitHub-репозиториях и на страницах GitHub.

Как рассказали специалисты Check Point Research, внутри архивов лежат настоящие подписанные исполняемые файлы OpenAI и Anthropic.

А рядом находится вредоносная библиотека, которую эти файлы загружают при запуске. Классическая сторонняя загрузка DLL: доверенный процесс запускает недоверенный код.


Взлома самих OpenAI или Anthropic исследование не выявило. Атакующие используют их файлы и репутацию, чтобы придать подделке убедительности.

Дальше Yoba закрепляется через планировщик задач Windows. Для получения полезной нагрузки задействует Telegram, DNS over HTTPS и файловый хостинг Catbox. Даже аватарка телеграм-канала участвует в формировании домена для связи.

В изученной цепочке конечной нагрузкой оказался майнер XMRig. Он приостанавливает добычу, когда пользователь активно работает за компьютером, — лишний раз палиться незачем. Но загрузчик способен доставлять и другие программы либо PowerShell-сценарии.

RSS: Новости на портале Anti-Malware.ru