


Открыта еще одна возможность для фишинговых атак

Разработан поддельный Chrome для фишинговых атак

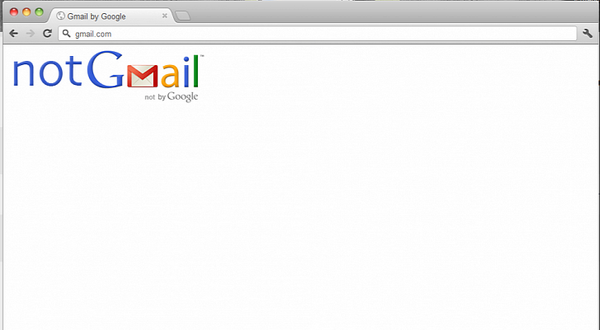
Обычно для осуществления фишинговых атак обычно используется поддельная веб-страница, которая во всех деталях повторяет оригинальный вебсайт компании-жертвы. Однако британский веб-разработчик Джек Шеперд разработал не просто поддельную страницу, а настоящий поддельный браузер, используя технологии HTML, CSS и JavaScript. Данная программа была создана им для того, чтобы продемонстрировать еще один тип фишинговых атак.

Запланированное экспертом нападение начинается с простой ссылки. Когда на нее нажимают пользователи, открывается вполне аутентичное окно браузера. Когда же человек пытается зайти в Gmail, его внезапно переносят на фишинговый вебсайт, который якобы размещен по адресу gmail.com.


Джек Шеперд создал этот браузер исключительно для демонстрации потенциальной опасности. По его мнению, такая фишинговая атака лучше всего работает для Chrome на OS X. Впрочем, нападающий может сначала определить операционную систему на машине жертвы, а уже затем запустить поддельное окно браузера, которое используется на компьютере.

Кроме того преступники могут даже сделать дубликат большей части функционала браузера, чтобы несовершенная программа казалась еще более реалистичной. Посмотреть на браузер и скачать исходный код приложения можно с официального сайта разработчика.

Подпишитесь на новости

Мошенники используют команду *#62#, чтобы убедить жертву в прослушке

Незнакомый номер на экране телефона мошенники превратили в доказательство слежки. Они предлагают набрать системную команду *#62#, пугают перехватом звонков и СМС, а затем требуют спасать деньги привычным способом — передать их курьеру.

О схеме рассказали ТАСС в пресс-службе Т-Банка. Всё начинается со знакомой уже легенды: замена домофона, посылка или подарок.

Человека просят назвать присланный код. По данным банка, в этой схеме мошенники отправляют его сами: он служит поводом для дальнейшего спектакля.

Затем звонит лжесотрудник госорганов. Он заявляет, что личный кабинет жертвы взломан, а на имя экстремиста оформлена доверенность на управление её счетами. Следующий этап — диагностика через поддельный государственный сайт и ввод команды *#62#.

На экране может появиться служебный номер оператора. Аферисты объявляют его номером перехватчика и убеждают закрыть вклады, взять кредиты и отдать наличные для размещения на безопасном счёте.

На деле команда показывает настройки переадресации при недоступности телефона. Отображаемый номер может относиться к голосовой почте или сервису «Вам звонили». Детектор прослушки из этой комбинации примерно такой же, как банковский сейф из сумки курьера.

В Т-Банке рекомендуют прервать подобный разговор и самостоятельно связаться с организацией по официальному номеру.

RSS: Новости на портале Anti-Malware.ru