


Открыта еще одна возможность для фишинговых атак

Разработан поддельный Chrome для фишинговых атак

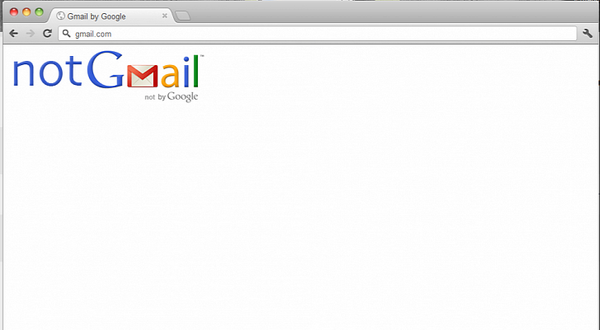
Обычно для осуществления фишинговых атак обычно используется поддельная веб-страница, которая во всех деталях повторяет оригинальный вебсайт компании-жертвы. Однако британский веб-разработчик Джек Шеперд разработал не просто поддельную страницу, а настоящий поддельный браузер, используя технологии HTML, CSS и JavaScript. Данная программа была создана им для того, чтобы продемонстрировать еще один тип фишинговых атак.

Запланированное экспертом нападение начинается с простой ссылки. Когда на нее нажимают пользователи, открывается вполне аутентичное окно браузера. Когда же человек пытается зайти в Gmail, его внезапно переносят на фишинговый вебсайт, который якобы размещен по адресу gmail.com.


Джек Шеперд создал этот браузер исключительно для демонстрации потенциальной опасности. По его мнению, такая фишинговая атака лучше всего работает для Chrome на OS X. Впрочем, нападающий может сначала определить операционную систему на машине жертвы, а уже затем запустить поддельное окно браузера, которое используется на компьютере.

Кроме того преступники могут даже сделать дубликат большей части функционала браузера, чтобы несовершенная программа казалась еще более реалистичной. Посмотреть на браузер и скачать исходный код приложения можно с официального сайта разработчика.

Подпишитесь на новости

Telegram для iOS удалось атаковать через стикеры и без кликов

Кидаешь анимированный стикер, и чужой код запускается в Telegram без действий пользователя. О такой цепочке атаки рассказал исследователь Сайфелдин Азиз. По его словам, он объединил ошибки обработки анимации с обходом защитных проверок мессенджера и добился выполнения кода в клиенте для iOS.

Механизм описан в первью доклада Азиза на OffensiveCon Tokyo. Работа заняла год, а искать ошибки помогал фаззинг под управлением языковых моделей — автоматическая проверка библиотеки на специально изменённых входных данных.

В центре истории — rlottie, библиотека отрисовки анимированных стикеров. Исследователь обнаружил несколько ошибок повреждения памяти, затрагивающих Telegram для iOS, Android и компьютеров. Но заявленная цепочка выполнения кода построена именно для iOS: переносить этот результат на все платформы пока нельзя.

Telegram полагается на серверную проверку стикеров: опасный файл должен быть отсеян до попадания в клиент. Азиз утверждает, что нашёл логические ошибки в проверке и доставке, позволившие обойти ограничения. Получается, уязвимый обработчик защищали прежде всего контролем входящих файлов, и исследователь нашёл способ через этот контроль пройти.

По словам Азиза, после сообщения о находках Telegram продолжил делать ставку на ограничения доставки, сохранив уязвимый код в официальных клиентах.

Полной технической цепочки в аннотации нет. Затронутые версии, ограничения эксплуатации и актуальный статус исправлений не раскрыты.

RSS: Новости на портале Anti-Malware.ru