


Неизвестный хакер «угнал» Twitter-аккаунт White House Press Corps

Неизвестный хакер «угнал» Twitter-аккаунт White House Press Corps

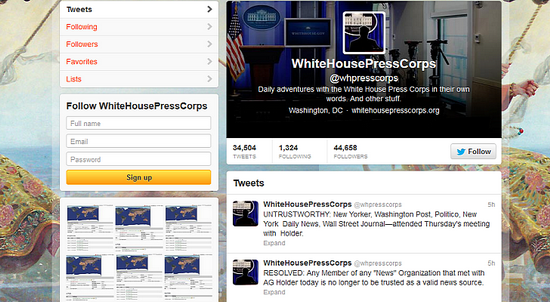
 Неизвестный хакер взломал и «угнал» сайт и Twitter-аккаунт White House Press Corps (независимой организации, освещающей взаимоотношения между СМИ и правительством США). Судя по сообщениям, которые он разместил в Twitter с «угнаного» аккаунта, хакер крайне расстроен тем, что представители некоторых СМИ приняли приглашение Министра юстиции США Эрика Холдера (Eric Holder) -принять участие в неофициальных встречах, которые он устраивал на прошлой неделе для руководящего состава ведущих СМИ, аккредитованных в Вашингтоне.  


Главной особенностью этих встреч стала их конфиденциальность, т.е. вся информация, полученная представителями СМИ, не подлежала публикации.

Это условие возмутило многие СМИ (CNN, McClatchy, New York Times, Associated Press, The Huffington Post, CBS, Fox News, Рейтер и т.д.), руководство которых приняло решение проигнорировать приглашение Холдера.

В свою очередь, представители New Yorker, Washington Post, Politico, New York Daily News, Wall Street Journal Bloomberg и USA Today заявили, что готовы принять приглашение. В итоге, в минувший четверг на встрече с Эриком Холдером (Eric Holder) присутствовали представители: New Yorker, Washington Post, Politico, New York Daily News и Wall Street Journal. Именно эти издания и попали в чёрный список хакера, заявившего, что СМИ, не проигнорировавшие приглашение на встречи с Холдером, более не могут рассматриваться как достоверный источник информации.

По словам самого Холдера, он намеревался обсудить с представителями СМИ планы по реформированию правил и процедур, установленных Министерством юстиции США о ведении следственных действий в отношении журналистов.

Подпишитесь на новости

Домен без маски: в рунете закрывают анонимную регистрацию

Зарегистрировать пачку российских доменов на выдуманного владельца должно стать сложнее. Координационный центр доменов .RU/.РФ рассказал о новых правилах, призванных усложнить жизнь кибермошенникам. Главный инструмент — идентификация администраторов через ЕСИА, то есть Госуслуги.

По сообщению центра, изменения связаны с законом №569-ФЗ, вступившим в силу 1 сентября 2026 года, и касаются зон .RU, .РФ и .SU.

Операции с доменами требуют обязательной идентификации, а регистраторы должны быть российскими юридическими лицами из специального реестра.

Советник директора центра Владимир Горжалцан представил меры на международном форуме по информационной безопасности, прошедшем 22-24 сентября в Москве. По его оценке, новые требования лишают злоумышленников возможности массово оформлять домены на вымышленных лиц.

Ставка понятна: меньше фиктивных владельцев — сложнее запускать конвейер фишинговых сайтов и прятаться за липовыми регистрационными данными. Параллельно действует «Доменный патруль», который связывает организации, выявляющие угрозы, с регистраторами.

По данным Координационного центра, среднее время реагирования на вредоносные ресурсы составляет менее шести часов. Одна из целей нововведения — защита пользователей от мошенничества и повышение прозрачности доменной инфраструктуры.

Анонимная регистрация получает серьёзное препятствие. Но проверенная личность владельца ещё не делает сайт безопасным.

Ранее мы писали, что Рег.ру запустил идентификацию владельцев сайтов через Госуслуги.

RSS: Новости на портале Anti-Malware.ru