

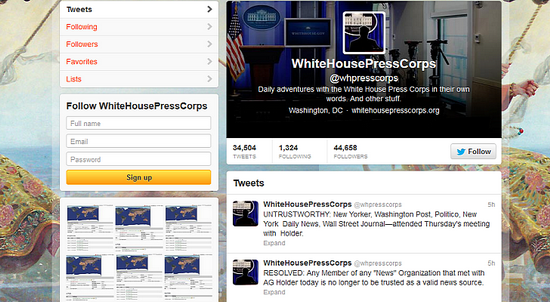

Неизвестный хакер «угнал» Twitter-аккаунт White House Press Corps

Неизвестный хакер «угнал» Twitter-аккаунт White House Press Corps

 Неизвестный хакер взломал и «угнал» сайт и Twitter-аккаунт White House Press Corps (независимой организации, освещающей взаимоотношения между СМИ и правительством США). Судя по сообщениям, которые он разместил в Twitter с «угнаного» аккаунта, хакер крайне расстроен тем, что представители некоторых СМИ приняли приглашение Министра юстиции США Эрика Холдера (Eric Holder) -принять участие в неофициальных встречах, которые он устраивал на прошлой неделе для руководящего состава ведущих СМИ, аккредитованных в Вашингтоне.  


Главной особенностью этих встреч стала их конфиденциальность, т.е. вся информация, полученная представителями СМИ, не подлежала публикации.

Это условие возмутило многие СМИ (CNN, McClatchy, New York Times, Associated Press, The Huffington Post, CBS, Fox News, Рейтер и т.д.), руководство которых приняло решение проигнорировать приглашение Холдера.

В свою очередь, представители New Yorker, Washington Post, Politico, New York Daily News, Wall Street Journal Bloomberg и USA Today заявили, что готовы принять приглашение. В итоге, в минувший четверг на встрече с Эриком Холдером (Eric Holder) присутствовали представители: New Yorker, Washington Post, Politico, New York Daily News и Wall Street Journal. Именно эти издания и попали в чёрный список хакера, заявившего, что СМИ, не проигнорировавшие приглашение на встречи с Холдером, более не могут рассматриваться как достоверный источник информации.

По словам самого Холдера, он намеревался обсудить с представителями СМИ планы по реформированию правил и процедур, установленных Министерством юстиции США о ведении следственных действий в отношении журналистов.

Подпишитесь на новости

Яндекс обновил миллионы Станций из-за опасных сертификатов eMudhra

Яндекс выпустил обновление для миллионов умных колонок и большинства партнёрских телевизоров на YaOS. Патчи развернули 21-23 октября автоматически. Причиной стали скомпрометированные сертификаты eMudhra, позволявшие подменять серверы, которым доверяли устройства.

Подробности компания раскрыла в своём техническом блоге. История почти анекдотическая: закрытые ключи восьми промежуточных удостоверяющих центров оказались числами от 1 до 255.

Вместо непосильных вычислений — всего 255 проверок. Получив такие ключи, можно подписывать поддельные сертификаты и использовать их для перехвата и изменения HTTPS-трафика.

На Станциях энтузиасты смогли подменить серверную конфигурацию, включить отладочный интерфейс ADB и получить root-доступ к собственным колонкам.

Для атаки на чужое устройство одного сертификата недостаточно. Как поясняет Яндекс в техническом разборе, сначала потребовался бы контроль над трафиком Станции — например, через предварительно взломанный домашний роутер.

Обновление убирает доверие к опасным сертификатам, перезаписывает скомпрометированные системные файлы и закрывает доступ через ADB. После установки использовать описанный способ подмены конфигурации уже нельзя.

Но есть нюанс: полный сброс возвращает заводскую прошивку, где уязвимость сохраняется до повторного обновления. Поэтому компания не рекомендует сбрасывать Станцию без серьёзной причины.

RSS: Новости на портале Anti-Malware.ru