

Эксперимент показал несостоятельность современной современных паролей

Основатель Stricture взломал 16-символьный пароль меньше, чем за час

Хакеры, работающие с вебсайтом Ars Technica, опубликовали подробный отчет, в котором подробно объяснили, каким образом им удалось в кратчайшие сроки разблокировать несколько тысяч паролей частных лиц.


Вместо того, чтобы вводить все новые и новые комбинации в поле для пароля, взломщики скачали из Интернета список хеш-паролей. Во время хеширования – обычные пароли в текстовой форме прогоняются через математический алгоритм, благодаря чему образуется уникальная последовательность символов, которая и называется хешем.

Из-за применения хэширования взломщику сложно получить доступ к паролям. Даже если хеш-список был похищен, взломщику непросто получить доступ к зашифрованным данным в тектовом формате. По крайней мере, так думали многие специалисты. Эксперимент, проведенный Ars Technica доказывает обратное.

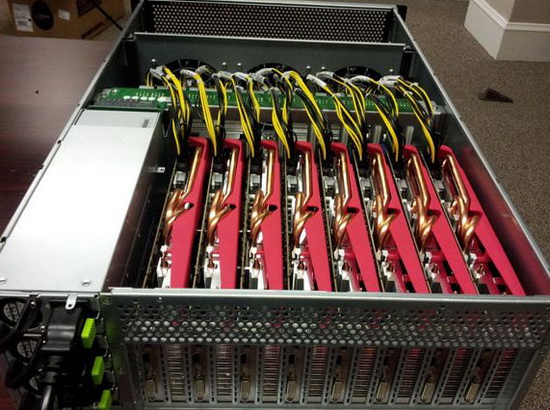
Этот компьютер способен перебирать пароли за секунды.

Джереми Госни – основатель и исполнительный директор Stricture Consulting Group – сумел разгадать 10233 хешей (62% списка) за 16 минут. Для этого он использовал так называемый грубый взлом для всех паролей величиной до 6 символов. Компьютер взломщика перебрал все возможные комбинации. На первый «раунд» взлома ушло 32 секунды, во время чего было найдено 1316 паролей. Повторяя операцию, постепенно увеличивая длину паролей, он сумел открыть огромное количество паролей. Взломщик также использовал другие типы атак и собственный «словарик» паролей. В итоге ему удалось взломать 12935 хешей (78,6%) списка за пять с половиной часов.

Подпишитесь на новости

ИИ пишет код, а кто отвечает за безопасность? Разберут на AI AppSec Night

Нейросети ускоряют разработку, пока промпт-инъекции и небезопасные агенты не подбрасывают команде новую головную боль. Как защищать ИИ-системы и договариваться об этом с менеджментом, обсудят на AI AppSec Night — встрече сообщества Альфа-Банка для опытных специалистов по безопасной разработке.

Мероприятие пройдёт 17 ноября на московской площадке «Альфа-Кристалл». Для участников из других городов и стран будет онлайн-трансляция. Регистрация уже открыта.

Вместо сплошного марафона слайдов организаторы готовят ИИ-ток-шоу: практики кибербезопасности представят идеи безопасной разработки, а руководители ИБ из крупных технологических компаний прокомментируют острые вопросы. В центре разговора будут защита ИИ и общий язык между теми, кто разрабатывает системы, и теми, кто принимает решения.

После дискуссии можно будет проверить, насколько уверенно теория держится под давлением вопросов. В командной игре «Что? Где? Безопасность!» участники посоревнуются в знаниях AppSec и поборются за призы.

Для споров в менее формальной обстановке предусмотрена зона Speakeasy bar: горячие темы CyberSec, напитки и возможность продолжить разговор без микрофона. Завершится вечер нетворкингом — время найти коллег, с которыми можно обсудить проблемы, не объясняя сначала, что такое промпт-инъекция.

Программа уже опубликована на сайте мероприятия: можно заранее выбрать, куда направить силы — на дискуссию, интеллектуальную битву или профессиональные знакомства.

Реклама, 18+ АО «Альфа-Банк». ИНН 7728168971
ERID: 2VfnxvrXfxR

RSS: Новости на портале Anti-Malware.ru
