


Anonymous начали новую операцию против властей Саудовской Аравии

Anonymous начали новую операцию против властей Саудовской Аравии

 Саудовское подразделение хакерской группировки Anonymous начало новую операцию против действующего правительства Саудовской Аравии. Операция получила название "#OpSaudi". Активисты Anonymous организовали мощные DDоS атаки на целый ряд правительственных сайтов. 

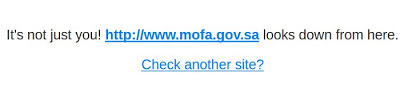
Жертвами хакеров стали сайты МИДА (mofa.gov.sa), министерства финансов (mof.gov.sa), Службы общей разведки (gip.gov.sa), а также сайты gosi.gov.sa, rt.gov.sa, hrc.gov.sa, принадлежащие местным органам власти Саудовской Аравии.


Anonymous также утверждают, что им удалось получить доступ к серверу сайта (q-t.gov.sa/h.asp), с которого они якобы удалили базу данных. Кроме того, хакеры атаковали сайт Главного управления образования города Джидда. По словам хакеров, им удалось выявить и использовать уязвимость на сайте feenakhair.jedu.gov.sa.

Как следует из заявления, опубликованного активистами саудовского подразделения Anonymous, причиной проведения операции "#OpSaudi" стало то, что власти Саудовской Аравии не считают свой народ за людей, относясь к людям, как к рабам.

Так, например, хакеры утверждают, что несколько дней назад один из членов королевской семьи Саудовской Аравии выкрал и изнасиловал местную девушку, а затем убил ее и просто выбросил ее обнаженное тело.

Подпишитесь на новости

RUTUBE отразил 300 DDoS-атак за квартал, рост в 2,4 раза

В третьем квартале 2026 года «ГПМ Цифровые Инновации» отразила 300 DDoS-атак — в 2,4 раза больше, чем во втором. За январь–сентябрь число отражённых атак превысило 530. У атакующих, судя по цифрам, квартальный план тоже был напряжённый.

Статистику предоставила компания, отвечающая за информационную безопасность видеоплатформ и предприятий «Газпром-Медиа Холдинга».

За девять месяцев показатель оказался в 4,5 раза выше, чем за аналогичный период 2025-го, и на 140% превысил результат всего прошлого года.

Заместитель генерального директора, глава цифровых активов холдинга Сергей Косинский связывает изменение экономики кибератак с распространением ИИ. По его оценке, технологии удешевляют подготовку и запуск атак: сценарии, которые раньше требовали квалифицированной команды и недель работы, становится проще адаптировать и тиражировать.

Это не означает, что каждая атака успешна. Речь, по мнению Косинского, о снижении порога входа и переходе к массовому производству атак.

В ответ холдинг намерен автоматизировать реагирование, сокращать время между обнаружением угрозы и её локализацией, а также повышать устойчивость инфраструктуры видеоплатформ.

Доля атак, при подготовке которых подтверждено использование ИИ, в предоставленных данных не указана. Поэтому рост числа DDoS-атак и оценку роли нейросетей стоит различать: первое компания подкрепляет статистикой, второе — объяснение тенденции со стороны руководства.

RSS: Новости на портале Anti-Malware.ru