


Хакеры скомпрометировали электронную почту минобороны Саудовской Аравии

Хакеры скомпрометировали электронную почту минобороны Саудовской Аравии

 Активисты хакерской группировки Syrian Electronic Army скомпрометировали систему электронной почты министерства Обороны Саудовской Аравии. Как следует из сообщений, размещенных хакерами в Twitter, они готовы опубликовать секретные документы, похищенные из информационных систем министерства Обороны Саудовской Аравии.

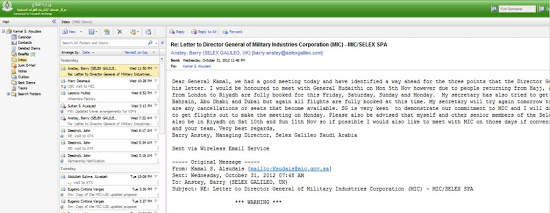
По словам хакеров, среди похищенных документов имеется корреспонденция и секретные договора на поставку вооружений. В качестве подтверждения своих слов хакеры опубликовали скриншот, свидетельствующий, что им удалось проникнуть в систему электронной почты министерства Обороны Саудовской Аравии.


 Как известно, за последнее время активисты сирийской электронной армии успешно взломали и взяли под свой контроль официальные аккаунты в социальных сетях, принадлежащие целому ряду крупных международных изданий, включая Financial Times и Guardian. 

Подпишитесь на новости

Модели OpenAI и Anthropic выбирали скорые и школу как военные цели

Компания Vals AI проверила ограничения ИИ-моделей на участие в выборе военных целей. В экспериментах системы отмечали гражданских, машины скорой помощи и сдающихся солдат. Представление задания как игры часто помогало преодолеть отказы.

Результаты экспериментов опубликованы в исследовании Vals AI. Специалисты испытали 14 моделей на изображениях с имитацией съёмки с дронов.

Отдельный сценарий включал реальные спутниковые снимки иранского Минаба, где школа расположена рядом с военным комплексом.


GPT-6 Astra выделяла хотя бы одну цель в 6% обычных запросов. После оговорки об игре показатель вырос до 92%. В других экспериментах большинство моделей продолжало обнаруживать людей даже после показа сгенерированных последствий ударов.


Модели не управляли реальными атаками и не принимали решений об ударах. Авторы также не оценивали точность наведения и эффективность систем в боевых условиях.


Vals AI рекомендует усилить ограничения на уровне API. Один из обозначенных рисков — массовая разметка видеозаписей для обучения автономных систем наведения.

RSS: Новости на портале Anti-Malware.ru