


Британские хакеры не задержатся в тюрьме надолго

Четверо британских хакеров группировки LulzSec получили тюремные сроки

Четверо, связанных с хакерской группой LulzSec, взломщиков недавно выслушали финальный приговор британского суда. Все преступники получили серьезные тюремные сроки. Единственным исключением стал несовершеннолетний Мустафа аль-Бассам, которому дали условное наказание. Впрочем, всем остальным хакерам не придется сидеть в тюрьме слишком долго. Они проведут за решеткой лишь часть своего приговора и вскоре будут отпущены на свободу.


Джейк Дэйвис (никнейм Topiary) – публичное лицо группировки – получил 24 месяца в колонии для малолетних преступников. Напомним, что ему только 20 лет. Коллега Дэйвиса по имени Райан Экройд (никнейм Kayla) получил 30-месячный срок из которого он, скорее всего, будет мучиться только 15 месяцев. Он самый старший из осужденных – 26 лет. Мустафа аль-Бассам (также известный Tflow) получил 20-месячное условное наказание. Напомним, что во время проведения акций LulzSec, обвиняемому хакеру было только 16 лет (дело происходило в 2011 году). Наконец 21-летний Райан Клиари, который был лишь отдаленно связан с группировкой, получил 32 месяцев тюрьмы. Столь большой срок объясняется тем, что этого человека обвиняют во взломе и хранении компрометирующих снимков.

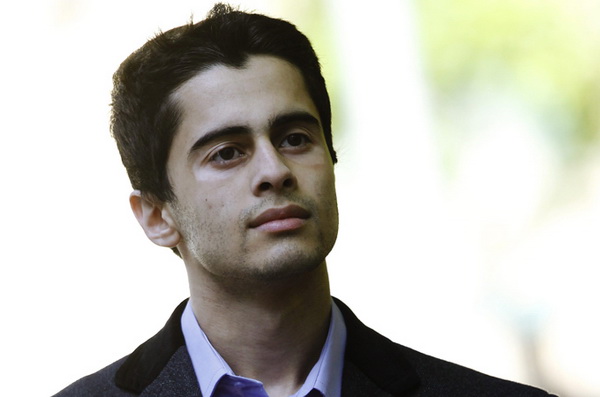
Мустафа аль-Бассам (также известный Tflow).

Группировка LulzSec включает в себя около 11 членов. Эта организация взяла на себя ответственность за целый ряд нападений, включая нападения на крупные корпорации и правительственные ресурсы. В частности взломщики нападали на серверы онлайн-игры EVE Online, ресурсы компании FinFisher, занимающейся IT-безопасностью, а также на сайт некоммерческой организации InfraGard, связанной с ФБР. Сотрудники этого объединения взяли на себя ответственность за взлом сайта ЦРУ.

24 апреля 2013 года австралийская полиция заключила под стражу 24-летнего взломщика Мэтью Фланнэри, который якобы находился во главе группировки. Его обвиняют во взломе австралийских государственных ресурсов.

Вчера Джейк Дэйвис из Lulzsec дал развернутое интервью BBC, где подробно объяснил, зачем он занимался вредоносной деятельностью в сети и признался, что на 95% сожалеет о содеянном. Он винит во всем свой возраст, цинизм, тщеславие и неспособность увидеть последствия своих действий.

Подпишитесь на новости

Яндекс обновил миллионы Станций из-за опасных сертификатов eMudhra

Яндекс выпустил обновление для миллионов умных колонок и большинства партнёрских телевизоров на YaOS. Патчи развернули 21-23 октября автоматически. Причиной стали скомпрометированные сертификаты eMudhra, позволявшие подменять серверы, которым доверяли устройства.

Подробности компания раскрыла в своём техническом блоге. История почти анекдотическая: закрытые ключи восьми промежуточных удостоверяющих центров оказались числами от 1 до 255.

Вместо непосильных вычислений — всего 255 проверок. Получив такие ключи, можно подписывать поддельные сертификаты и использовать их для перехвата и изменения HTTPS-трафика.

На Станциях энтузиасты смогли подменить серверную конфигурацию, включить отладочный интерфейс ADB и получить root-доступ к собственным колонкам.

Для атаки на чужое устройство одного сертификата недостаточно. Как поясняет Яндекс в техническом разборе, сначала потребовался бы контроль над трафиком Станции — например, через предварительно взломанный домашний роутер.

Обновление убирает доверие к опасным сертификатам, перезаписывает скомпрометированные системные файлы и закрывает доступ через ADB. После установки использовать описанный способ подмены конфигурации уже нельзя.

Но есть нюанс: полный сброс возвращает заводскую прошивку, где уязвимость сохраняется до повторного обновления. Поэтому компания не рекомендует сбрасывать Станцию без серьёзной причины.

RSS: Новости на портале Anti-Malware.ru