


Британские хакеры не задержатся в тюрьме надолго

Четверо британских хакеров группировки LulzSec получили тюремные сроки

Четверо, связанных с хакерской группой LulzSec, взломщиков недавно выслушали финальный приговор британского суда. Все преступники получили серьезные тюремные сроки. Единственным исключением стал несовершеннолетний Мустафа аль-Бассам, которому дали условное наказание. Впрочем, всем остальным хакерам не придется сидеть в тюрьме слишком долго. Они проведут за решеткой лишь часть своего приговора и вскоре будут отпущены на свободу.


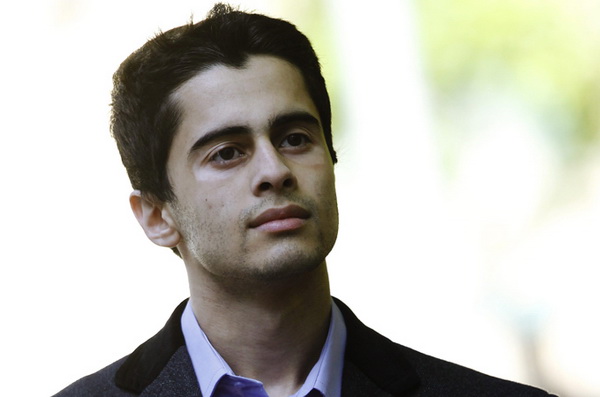
Джейк Дэйвис (никнейм Topiary) – публичное лицо группировки – получил 24 месяца в колонии для малолетних преступников. Напомним, что ему только 20 лет. Коллега Дэйвиса по имени Райан Экройд (никнейм Kayla) получил 30-месячный срок из которого он, скорее всего, будет мучиться только 15 месяцев. Он самый старший из осужденных – 26 лет. Мустафа аль-Бассам (также известный Tflow) получил 20-месячное условное наказание. Напомним, что во время проведения акций LulzSec, обвиняемому хакеру было только 16 лет (дело происходило в 2011 году). Наконец 21-летний Райан Клиари, который был лишь отдаленно связан с группировкой, получил 32 месяцев тюрьмы. Столь большой срок объясняется тем, что этого человека обвиняют во взломе и хранении компрометирующих снимков.

Мустафа аль-Бассам (также известный Tflow).

Группировка LulzSec включает в себя около 11 членов. Эта организация взяла на себя ответственность за целый ряд нападений, включая нападения на крупные корпорации и правительственные ресурсы. В частности взломщики нападали на серверы онлайн-игры EVE Online, ресурсы компании FinFisher, занимающейся IT-безопасностью, а также на сайт некоммерческой организации InfraGard, связанной с ФБР. Сотрудники этого объединения взяли на себя ответственность за взлом сайта ЦРУ.

24 апреля 2013 года австралийская полиция заключила под стражу 24-летнего взломщика Мэтью Фланнэри, который якобы находился во главе группировки. Его обвиняют во взломе австралийских государственных ресурсов.

Вчера Джейк Дэйвис из Lulzsec дал развернутое интервью BBC, где подробно объяснил, зачем он занимался вредоносной деятельностью в сети и признался, что на 95% сожалеет о содеянном. Он винит во всем свой возраст, цинизм, тщеславие и неспособность увидеть последствия своих действий.

Подпишитесь на новости

Apple и Microsoft внесли в реестр ОРИ с требованием хранить данные россиян

Роскомнадзор включил Apple и Microsoft в реестр организаторов распространения информации. Записи датированы 2 октября 2026 года, но внимание на них обратили только сейчас. Статус предполагает обязанности по хранению данных и взаимодействию с уполномоченными госорганами.

В официальном реестре Роскомнадзора Microsoft получила номер 593-РР, Apple — 594-РР.

Доступ к указанным в карточках сайтам компаний не ограничен. Добровольно корпорации попали в список или по решению регулятора, не уточняется.

ОРИ — владельцы систем и программ, предназначенных для передачи и обработки электронных сообщений. Под определение подпадают, например, мессенджеры, соцсети и форумы.

Закон требует хранить в России сведения о пользователях и фактах обмена сообщениями три года. Для самого содержимого — текстов, голоса, изображений и видео — установлен срок до шести месяцев. В предусмотренных законом случаях информацию необходимо предоставлять уполномоченным органам.

Ранее в реестр внесли WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), Skype, Wire и Cloudflare. Теперь список пополнили ещё два технологических гиганта. Как именно Apple и Microsoft будут выполнять требования, в опубликованных сведениях не раскрывается.

RSS: Новости на портале Anti-Malware.ru