


Технические неполадки отрезали страну от Сети

Сирию отрезали от Интернета

Сирийское правительство в очередной раз отключила доступ граждан страны к Интернету. Ранее подобная же история происходила в ноябре 2012 года. Ранее предполагалось, что отрезание государства от сети свидетельствует о грядущей волне насилия со стороны властей. К счастью зимой 2012 эти прогнозы не подтвердились, а как обстоят дела сейчас?


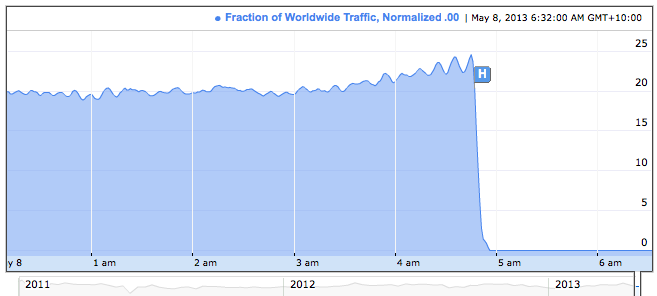
О новейшем отключении страны от Интернета сообщали представители Google и Umbrella Security (подразделение OpenDNS, исследующее современные кибер-угрозы). Обе организации говорят о полной и неожиданной потере трафика из этого региона. Как сообщают сотрудники Umbrella, доступ к серверам ns1.tld.sy и ns2.tld.sy недостижимы для пользователей.

Интернет в Сирию идет через три кабеля, каждый из которых соединяется в городе Тартоус. Сначала предполагалось, что чиновники отрезали связь специально, однако как сообщает CNN, правительство Сирии мгновенно отреагировало. Сейчас чиновники ищут путь решить эту проблему. Всему причиной неполадка с оптическим кабелем, о чем сообщает Syrian Arab News Agency (SANA).

Трафик из Сирии.

В последнее время технология стала главным оружием в руках правительства Сирии и оппозиции. Активисты оппозиции используют социальные сети для того, чтобы сообщать о насилии со стороны власти, от которой страдают мирные граждане. В то же время правительственная группа хакеров, известная под именем Сирийская Электронная Армия (Syrian Electronic Army) атакует крупнейшие новостные площадки в мире и публикует там сообщения, поддерживающие политику государства.

Подпишитесь на новости

Заплатка не спасла: защиту Telegram для Android снова обошли через виджеты

Компания NebuSec заявила, что нашла два способа выполнить код за пределами песочницы, в которой Telegram для Android запускает HTML-виджеты. Обход проверили на версии 13.2.2, где Telegram закрыл предыдущую уязвимость в движке QuickJS. На демонстрационном видео виджет с тестового сервера открывает на телефоне системный калькулятор.

Разбор исследователи опубликовали в блоге NebuSec. После первых демонстраций Telegram вынес движок QuickJS в отдельный процесс Android и добавил фильтр seccomp.

Он блокирует около 30 системных вызовов, все остальные, включая ioctl, разрешены. Первый способ NebuSec использует ошибку в виджетах, которую фильтр не покрывает.


Во втором ошибку, которую фильтр перехватывает, объединяют с уязвимостью в ядре Android. Все виджеты работают в одном процессе, поэтому взломанный виджет одного бота получает доступ к памяти виджетов других ботов.

Подробности эксплойтов исследователи не раскрывают, поэтому проверить их заявления независимо пока нельзя. Сообщали ли они об уязвимостях Telegram, тоже неизвестно.


По словам NebuSec, после взлома движка злоумышленник может читать и изменять память процесса. Получит ли он доступ к переписке и что для атаки должен сделать пользователь, в разборе не сказано.

Сейчас отправлять виджеты в Telegram могут только одобренные боты. Павел Дуров (внесен в перечень Росфинмониторинга) до появления видео NebuSec заявлял, что никого нельзя взломать простой отправкой сообщения. Ранее «Лаборатория Касперского» сообщала о предполагаемых атаках через виджеты с трояном WebRAT и советовала не запускать их до выхода патча.

RSS: Новости на портале Anti-Malware.ru