


Технические неполадки отрезали страну от Сети

Сирию отрезали от Интернета

Сирийское правительство в очередной раз отключила доступ граждан страны к Интернету. Ранее подобная же история происходила в ноябре 2012 года. Ранее предполагалось, что отрезание государства от сети свидетельствует о грядущей волне насилия со стороны властей. К счастью зимой 2012 эти прогнозы не подтвердились, а как обстоят дела сейчас?


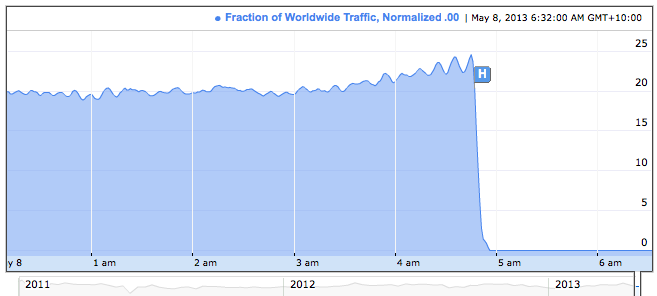
О новейшем отключении страны от Интернета сообщали представители Google и Umbrella Security (подразделение OpenDNS, исследующее современные кибер-угрозы). Обе организации говорят о полной и неожиданной потере трафика из этого региона. Как сообщают сотрудники Umbrella, доступ к серверам ns1.tld.sy и ns2.tld.sy недостижимы для пользователей.

Интернет в Сирию идет через три кабеля, каждый из которых соединяется в городе Тартоус. Сначала предполагалось, что чиновники отрезали связь специально, однако как сообщает CNN, правительство Сирии мгновенно отреагировало. Сейчас чиновники ищут путь решить эту проблему. Всему причиной неполадка с оптическим кабелем, о чем сообщает Syrian Arab News Agency (SANA).

Трафик из Сирии.

В последнее время технология стала главным оружием в руках правительства Сирии и оппозиции. Активисты оппозиции используют социальные сети для того, чтобы сообщать о насилии со стороны власти, от которой страдают мирные граждане. В то же время правительственная группа хакеров, известная под именем Сирийская Электронная Армия (Syrian Electronic Army) атакует крупнейшие новостные площадки в мире и публикует там сообщения, поддерживающие политику государства.

Подпишитесь на новости

Более десяти лет в NGINX скрывалась уязвимость для выполнения кода

В NGINX устранили критическую уязвимость CVE-2026-123007, которая позволяет удалённо выполнять код без аутентификации на серверах с включённым HTTP/2. Ошибка присутствовала в коде с версии 1.9.5, выпущенной в 2015 году. Патчи вышли 18 ноября в версиях 1.30.7 и 1.31.9.

Подробности уязвимостей и рекомендации по защите опубликованы в исследовании Wiz. Проблема связана с некорректной обработкой счётчиков управления потоком HTTP/2.

Она приводит к повреждению памяти и может затронуть даже серверы, которые раздают статические файлы без подключения к серверному приложению.

Исследователи Wiz подтвердили выполнение кода с обходом ASLR в лабораторных условиях. Полученный код работает с правами рабочего процесса NGINX. Самостоятельно уязвимость не предоставляет права root: для повышения привилегий требуется дополнительная ошибка.


Обновления также устраняют CVE-2026-123633 — другую уязвимость HTTP/2, связанную с обращением к освобождённой памяти. Для её эксплуатации нужны дополнительные условия, включая проксирование запросов и нехватку доступных соединений у рабочего процесса.

Администраторам рекомендуют установить пропатченные версии. Если обновление пока невозможно, временной мерой для этих двух уязвимостей станет отключение HTTP/2.

На момент раскрытия сведений об эксплуатации CVE-2026-123007 в реальных атаках не поступало.

RSS: Новости на портале Anti-Malware.ru