


Технические неполадки отрезали страну от Сети

Сирию отрезали от Интернета

Сирийское правительство в очередной раз отключила доступ граждан страны к Интернету. Ранее подобная же история происходила в ноябре 2012 года. Ранее предполагалось, что отрезание государства от сети свидетельствует о грядущей волне насилия со стороны властей. К счастью зимой 2012 эти прогнозы не подтвердились, а как обстоят дела сейчас?


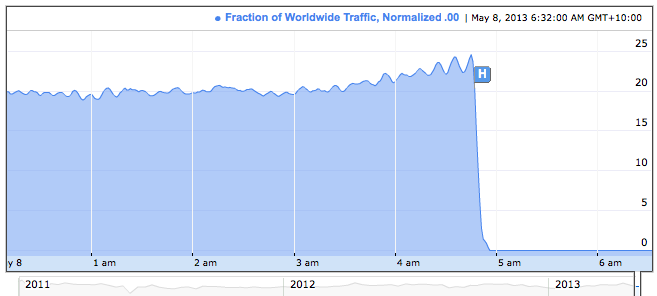
О новейшем отключении страны от Интернета сообщали представители Google и Umbrella Security (подразделение OpenDNS, исследующее современные кибер-угрозы). Обе организации говорят о полной и неожиданной потере трафика из этого региона. Как сообщают сотрудники Umbrella, доступ к серверам ns1.tld.sy и ns2.tld.sy недостижимы для пользователей.

Интернет в Сирию идет через три кабеля, каждый из которых соединяется в городе Тартоус. Сначала предполагалось, что чиновники отрезали связь специально, однако как сообщает CNN, правительство Сирии мгновенно отреагировало. Сейчас чиновники ищут путь решить эту проблему. Всему причиной неполадка с оптическим кабелем, о чем сообщает Syrian Arab News Agency (SANA).

Трафик из Сирии.

В последнее время технология стала главным оружием в руках правительства Сирии и оппозиции. Активисты оппозиции используют социальные сети для того, чтобы сообщать о насилии со стороны власти, от которой страдают мирные граждане. В то же время правительственная группа хакеров, известная под именем Сирийская Электронная Армия (Syrian Electronic Army) атакует крупнейшие новостные площадки в мире и публикует там сообщения, поддерживающие политику государства.

Подпишитесь на новости

Новые критические патчи PHP выйдут 19 ноября: что стоит проверить заранее

Команда PHP анонсировала новые патчи для всех поддерживаемых версий интерпретатора. Выпуск запланирован на 19 ноября, с 17:00 до 17:30 мск. Среди закрытых уязвимостей есть критические, однако для их эксплуатации требуются нестандартные настройки или необычное окружение.

Об этом разработчики сообщили в официальном уведомлении PHP. Номера исправленных версий и технические подробности опубликуют вместе с релизами.

В Aikido ожидают, что обновления закроют CVE-2026-115560 — уязвимость, допускающую удалённое выполнение кода через механизм отслеживания загрузки файлов. О ней команда PHP предупредила 23 октября, вскоре после экстренного исправления двух ошибок PHP2Shell.

Для эксплуатации CVE-2026-115560 необходимо специфическое сочетание настроек: сервер использует формат сессий php_binary или php_serialize, а приложение переключает его на php перед вызовом session_start(). При этом отслеживание загрузки файлов должно оставаться включённым.

До исправления разработчики рекомендуют для затронутых конфигураций установить session.upload_progress.enabled=0 на уровне сервера и перезапустить все рабочие процессы PHP. Изменять параметр внутри приложения недостаточно: обработка загрузки начинается до выполнения его кода.

Приложения, которые не меняют формат сессий во время работы, могут оставить эту функцию включённой. Если её отключили ещё в октябре, команда PHP рекомендует пока сохранить ограничение.

RSS: Новости на портале Anti-Malware.ru