


Взлом Google Glass гарантирует доступ ко всей жизни пользователя

Создатель Cydia взломал Google Glass

Благодаря очевидной бреши в системе защиты футуристических очков Google Glass, взломщик сумел в течение нескольких минут получить доступ ко всем функциям устройства. Хакер увидел то, что видит пользователь, и услышал то, что слышит счастливый обладатель Google Glass. По сути, он получил доступ ко всем чувствам другого человека.
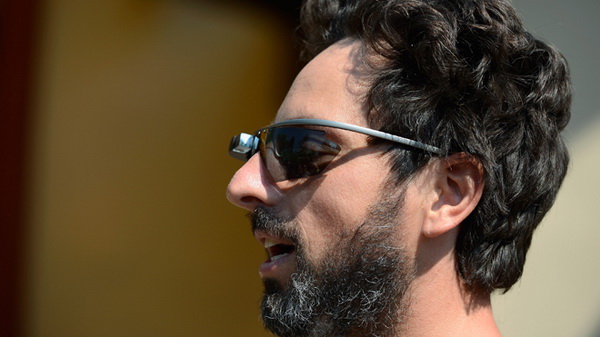


«Я могу буквально видеть через ваши глаза и слышать через ваши уши. Единственное, к чему я не могу получить доступ, так к это к вашим мыслям и окружающим вас запахам», – утверждает хакер Джей «saurik» Фримэн в интервью FoxNews.com. 31-летний Фримэн – хорошо известный хакер, создавший Cydia – альтернативный магазин приложений для iPhone.

Google Glass – это новая разработка от компании Google, которая представляет собой компьютер будущего. Это миниатюрное, компактное устройство, замаскировано под необычные очки. В конструкцию из пластика и титана встроена видеокамера и микрофон, а также беспроводной модуль связи.

Фримэн сумел проникнуть в эту систему благодаря 16 символам в XML-коде (Allow backup = false) и тому простому факту, что в отличие от большинства Android-планшетов/смартфонов, в Google Glass попросту нет системы безопасности. Тут не существует экрана блокировки, нет аудио-кода активации. Отсутствую даже банальные элементы защиты.

Руководитель Google в очках Google Glass.

«Добавьте какой-нибудь механизм регулировки доступа и решите большую часть проблемы», – пишет Фримэн.

Google отправила около 500-600 моделей устройств разработчикам, чтобы те получили возможность создавать программы и находить в устройствах бреши, которые впоследствии можно было бы убрать в готовом продукте. Фримен – один из тех специалистов, которые напрямую помогают обеспечить надежную защиту будущего продукта.

Glass не имеет прямого доступа к учетной записи Google. К тому же, через сайт MyGlass вы можете удалить все данные с устройства, если оно было потеряно или похищено. Google продолжает работать над устранением всех недостатков и решением многочисленных проблем, связанных с устройством. Сейчас компания экспериментирует с различными способами авторизации и защиты. До тех же пор пока брешь в системе безопасности устройства не закрыта, взломщики могут подсмотреть все ваши пароли и логины прямиком с экрана компьютера. Взлом Glass гарантирует взломщикам доступ ко всем тайнам пользователя.

Благодаря очевидной бреши в системе защиты футуристических очков Google Glass, взломщик сумел в течение нескольких минут получить доступ ко всем функциям устройства. Хакер увидел то, что видит пользователь, и услышал то, что слышит счастливый обладатель Google Glass. По сути, он получил доступ ко всем чувствам другого человека.

" />

Подпишитесь на новости

Ноябрьский патч Android закрывает 216 уязвимостей, включая 0-click

Google выпустила ноябрьский набор патчей для Android и устранила 216 уязвимостей, из которых 23 — критические. Среди самых опасных выделяют бреши, позволяющие удалённо выполнить код без дополнительных привилегий и действий владельца смартфона.

Подробности Google опубликовала в бюллетене от 2 ноября.

В компоненте Framework исправлена критическая CVE-2026-58868. Ещё две критические ошибки удалённого выполнения кода — CVE-2026-58876 и CVE-2026-58936 — находятся в System. В таблицах для них указаны исправления для Android 14-17.

Обновление также устраняет проблемы повышения привилегий, раскрытия информации и отказа в обслуживании. Патчи затрагивают ядро, Bluetooth, виртуализацию и компоненты производителей чипов, включая MediaTek и Qualcomm.

В бюллетене нет отметок об известной эксплуатации этих ошибок в реальных атаках. Но отсутствие такой отметки не делает критическую уязвимость безобидной.

Полный набор исправлений укладывается в набор 2026-11-05 или новее. Проверять стоит именно эту дату в настройках устройства: наличие Android последней версии само по себе не подтверждает установку всех патчей.

Часть исправлений распространяется через системные обновления Google Play. Доступность остальных зависит от производителя смартфона.

RSS: Новости на портале Anti-Malware.ru
