


Программа-вымогатель требует заплатить штраф от имени Spamhaus

Программа-вымогатель требует заплатить штраф от имени Spamhaus

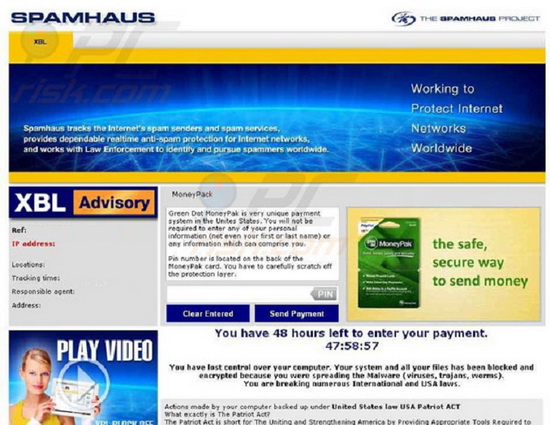
 Как известно, названиями различных правоохранительных органов и контролирующих организаций весьма часто прикрываются киберпреступники, использующие как инструмент обогащения программы-вымогатели. Эксперты компания Spamhaus обнаружили, что киберпреступники распространяют вредонос, блокирующий экран инфицированного компьютера и требующий от жертв заплатить штраф за распространение вредоносных программ.

Деньги вредоносная программа требует от имени Spamhaus. Так называемый штраф жертвам кибермошенников предлагается оплатить посредством MoneyPak.


Вредонос сообщает жертвам, что в случае неуплаты штрафа в течение 48 часов, их компьютер будет заблокирован, а файлы зашифрованы.

Spamhaus напоминает интернет-пользователям, что ни госорганы, ни контролирующие организации (включая Spamhaus) не используют подобную тактику взимания штрафов за нарушения.

Эксперты советуют жертвам кибермошенников не поддаваться на угрозы и пользоваться антивирусными решениями, удаляющими подобные вредоносы.

Подпишитесь на новости

Заблокировать 95% VPN с помощью ИИ собирались власти в России

Искусственному интеллекту подыскали ещё одну работу — вычислять VPN, которые не поймали обычными средствами. При подготовке национального плана внедрения ИИ до 2030 года обсуждалось применение нейросетей для повышения эффективности блокировок до 95%.

Как выяснил «Коммерсантъ», в проекте предлагалось анализировать с помощью ИИ признаки 70% блокируемых VPN-сервисов.

Однако Минцифры заявило, что в актуальной версии документа этой меры нет. По словам источника издания, сейчас трафик уже проверяют интеллектуальные алгоритмы, но к ИИ они не относятся.

Нейросеть могла бы искать VPN по косвенным признакам соединений. Проблема в том, что похожим образом могут выглядеть корпоративные подключения, облачные сервисы и голосовая связь.

Одна ошибка фильтра, и вместо обходного сервиса отваливается рабочий инструмент. Эксперты предупреждают: на больших объёмах трафика даже небольшая доля ошибок способна затронуть множество легитимных соединений.

Поэтому один из предложенных подходов — поручить модели поиск подозрительных узлов, а блокировать их после отдельной проверки.

RSS: Новости на портале Anti-Malware.ru