


В отчете Verizon говорится о нападении на малый и средний бизнес

Verizon подтвердила нападение китайских хакеров на экономику США

В очередном ежегодном отчете Verizon Data Breach Investigations Report, было опубликовано немало важных данных о текущих кибер-атаках на государственную машину США и многие коммерческие компании. Эксперты Verizon отметили значительное увеличение государственных атак по сравнению с прошлым годом. По данным Verizon, 96% этих атак исходит с территории Китая.


Отчет подтверждает обнародованные в феврале данные от компании Mandiant. Тогда которая сообщила, что подразделение армии КНР – APT1 – скомпрометировало веб-сайты 141 американской компании за последние 7 лет. Целью этих нападений стало похищение интеллектуальной собственности.

Отчет Verizon основан на расследованиях, проведенных собственной командой экспертов сотового оператора, а также данных от 18 партнерских организаций, в число которых входит Секретная служба США, Австралийская федеральная полиция, Европейский центр по борьбе с кибер-преступностью и пр. Количество помощников, впрочем, не гарантирует, что Verizon смогла в своем отчете охватить всю текущую ситуацию с кибер-безопасностью в США.


Verizon насчитала в общей сложности 621 случая похищения данных и 44 млн скомпромитированных записей в 2012 году. Это меньше, чем в 2011 году. Причиной снижения, по мнению экспертов, стало сокращение преступлений, связанных с взломом ресурсов малого бизнеса. Это стало не особенно выгодно с экономической точки зрения для хакеров.

Verizon вложила дополнительные средства в опознавании случаев электронного компьютерного шпионажа. Именно благодаря этому компания и пришла к выводу, что китайцы усилили свои нападения на американские компании. Однако в прошлом году Verison не исследовала этот вопрос с тем же рвением, так что объективной картины относительно состояния кибер-шпионажа в США вы здесь не найдете.

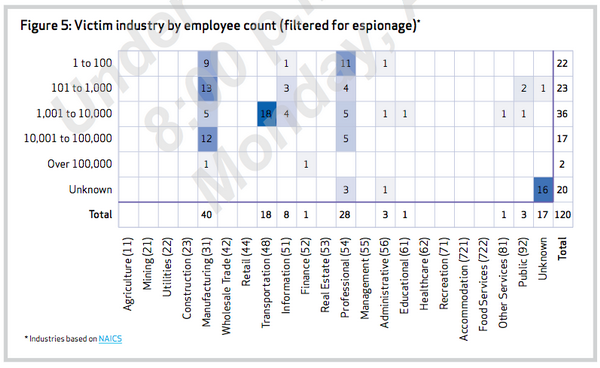
Согласно официальной документации, китайские взломщики сосредотачивают свое внимание на малом и среднем бизнесе, где работает менее тысячи человек. Больше всего достается промышленности, информационным технологиям, транспорту.

Один популярный метод нападения заключается в заражении сети компании с помощью фишингового письма, которое, как правило, отправляется менеджеру. После проникновения в систему, атаки значительно усложняются. Создается бэкдор, получаются права доменного доступа. Хакеры больше всего любят красть информацию с обычных ноутбуков и настольных ПК, файловых серверов, почтовых серверов. Команда экспертов Verizon полагает, что количество нападений вполне можно сократить, просто пресекая наиболее распространенные виды нападений.

Яндекс выпустил систему контроля безопасности корпоративного ИИ

Yandex B2B Tech выводит на рынок AI-SPM — инструмент для непрерывной оценки защищённости корпоративных ИИ-систем. Решение должно находить опасные настройки, избыточные полномочия и доступ моделей к конфиденциальным данным до того, как этим заинтересуются уже не аудиторы, а атакующие.

О запуске рассказал «Ведомостям» генеральный директор Yandex Cloud Григорий Атрепьев.

По его словам, постоянный автоматизированный контроль становится необходимостью по мере распространения ИИ в корпоративной инфраструктуре.

AI-SPM связывает в единую карту модели, наборы данных, серверы, права доступа и обнаруженные уязвимости. Система проверяет безопасность на разных этапах жизненного цикла ИИ, выявляет риски и предлагает меры защиты.

Например, она может предупредить об угрозе подмены обучающих данных, чрезмерных правах пользователя или возможности добраться до модели через специально подготовленный запрос.

При этом AI-SPM — скорее диспетчер защищённости, чем железный купол. Такие платформы непрерывно обследуют инфраструктуру и объясняют, где администраторы оставили дверь приоткрытой, но сами по себе не блокируют большинство атак. Для фильтрации запросов, предотвращения утечек и защиты от инъекций в промпт нужны отдельные средства.

Мировой рынок решений для защиты ИИ, по приведённой Атрепьевым оценке, вырастет с $2,8 млрд в 2026 году до $4,8 млрд в 2027-м. Российский сегмент пока только формируется: Yandex Cloud оценивает его объём в 1-4 млрд рублей по итогам 2026 года и допускает рост до 11–30 млрд рублей к 2029–2030 годам.

Основными заказчиками подобных продуктов станут банки, промышленные компании, ретейлеры, телеком-операторы, технологический бизнес и госструктуры.

RSS: Новости на портале Anti-Malware.ru