Глядя на современную статистику распространения вредоносных программ, можно смело сказать, что троянцы-шифровальщики семейства Trojan.Encoder занимают в ней весьма высокие позиции. Компания «Доктор Веб» предупреждает пользователей о массовом распространении двух новых модификаций этих троянцев –Trojan.Encoder.205 и Trojan.Encoder.215.
Опасны они тем, что вымогают у пользователей тысячи долларов за расшифровку файлов. Специалисты «Доктор Веб» предлагают бесплатные рекомендации, которые помогут жертвам устранить последствия заражения этими вредоносными программи и расшифровать файлы.
Троянцы-шифровальщики за последние годы стали весьма распространенной категорией угроз. Во многом благодаря выгодной для злоумышленников модели монетизации, аналогичной той, что использовалась при массовом распространении Trojan.Winlock. Вредоносные программы семейства Trojan.Encoder отыскивают на дисках инфицированного компьютера пользовательские файлы, в частности документы Microsoft Office, музыку, фотографии, картинки и архивы, после чего шифруют их. Зашифровав файлы, энкодеры требуют у жертвы оплатить их расшифровку, при этом сумма «выкупа» может достигать нескольких тысяч долларов.
Троянец Trojan.Encoder.205 и его более поздняя модификация — Trojan.Encoder.215 – начали массово распространяться в конце марта — начале апреля 2013 года. Как правило, заражение происходит с использованием массовой рассылки сообщений электронной почты, содержащих эксплойт для одной из уязвимостей (CVE-2012-0158). С использованием этого эксплойта на компьютер жертвы проникает троянец-загрузчик, который, в свою очередь, скачивает и устанавливает энкодер. По данным на пятницу, 19 апреля 2013 года в службу технической поддержки компании «Доктор Веб» уже обратилось 105 пользователей, пострадавших от Trojan.Encoder.205, и 74 жертвы троянца Trojan.Encoder.215, при этом заявки продолжают поступать.
Зашифровав файлы на инфицированном компьютере, вредоносная программа демонстрирует на экране следующее сообщение, начинающееся с фразы «Если Вы читаете это сообщение, значит Ваш компьютер был атакован опаснейшим вирусом. Вся ваша информация (документы, базы данных, бэкапы и другие файлы) на этом компьютере была зашифрована с помощью самого криптостойкого алгоритма в мире RSA1024» или «Все важные для Вас данные на этом компьютере (документы, изображения, базы данных, почтовая переписка и т.д.) зашифрованы с использованием уникального криптографического алгоритма. Без специального программного обеспечения расшифровка одного файла с использованием самых мощных компьютеров займет около года.», при этом жертве предлагается отправить письмо на адрес электронной почты muranchiki@yahoo.com, gdf@gdfsgd.com, specialmist@gmail.com или decrypfiles@yahoo.com.
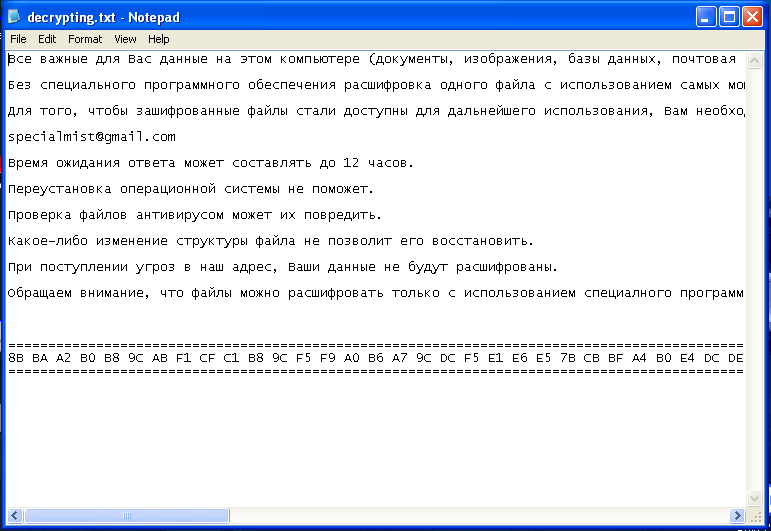
В последнее время наблюдается распространение еще одной модификации данной угрозы, отличающейся от предшественниц другим текстом и адресом электронной почты (на 19 апреля служба технической поддержки «Доктор Веб» зафиксировала 58 обращений пользователей, пострадавших от этой угрозы).











