

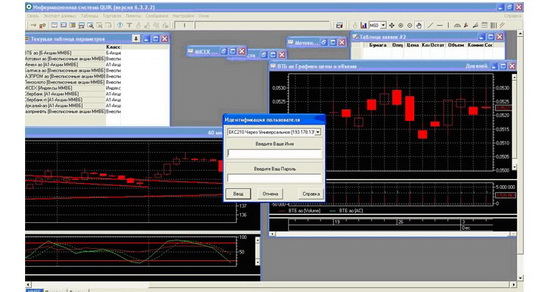

Новый вредонос атакует системы интернет-трейдинга QUIK

Новый вредонос атакует системы интернет-трейдинга QUIK

 Эксперты компании Group-IB выявили вредоносную программу, созданную специально для атак на системы интернет-трейдинга и брокерского обслуживания - Quickly Updatable Information Kit (QUIK).

QUIK используется различными финучреждениями в России и по всему миру. В России данную платформу для организации доступа к биржевым торгам в режиме онлайн используют: Сбербанк, Альфа-Банк, Промсвязьбанк и т.д.

Эксперты Group-IB отмечают, что до недавнего времени кибератаки на системы интернет-трейдинга проводились посредством ненадёжных или фальшивых партнеров.

Однако в ноябре 2012 года Group-IB обнаружила первый вредонос, разработанный специально для компрометации систем QUIK-Дилер и QUIK-Брокер. Данные системы активно используются для организации торгов на Московской Межбанковской Валютной Бирже (ММВБ) - одной из ведущих фондовых бирж России.

Попадая на компьютер жертвы, вредоносная программа инфицирует систему, проверяя её на присутствие приложений системы QUIK. Обнаружив их, вредонос начинает записывать действия пользователя, с целью извлечь ценную информацию.

Все снимки экрана и похищенные данные учётных записей вредонос пересылает на С&C-сервер, контролируемый киберпреступниками.

По словам экспертов Group-IB, основой вредоносной программы, используемой злоумышленниками для кибератак на приложения системы QUIK, стала шпионская программа Ranbyus. Известно, что Ranbyus поражает системы интернет-трейдинга, работающие под управлением операционной системы Windows. По имеющейся информации, функции вредоноса схожи с функциями трояна ZeuS. Он использует VNC для обеспечения удаленной связи с компьютером жертвы, и незаметного сбора и передачи данных, благодаря чему Ranbyus способен обойти практически любые фильтры (так как кражи совершаются с IP-адреса жертвы). Для кибератак на системы QUIK также применяется троянец Broker-J, использующий другую технику. Данный вредонос просто похищает ключ шифрования из хранилища QUIK и пересылает его злоумышленникам.

Подпишитесь на новости

Алиса AI начала звонить за пользователей: что умеет новый режим

Яндекс начал тестировать телефонные поручения для «Алисы AI». Ассистент сможет звонить организациям и частным лицам: уточнять информацию, записывать на услуги и бронировать столики. Пользователю достаточно объяснить задачу, а разговор помощник возьмёт на себя.

О запуске тестирования рассказал «Ведомостям» менеджер по продукту «Алисы AI» Сергей Михайлов. Во время звонка нейросеть сможет задавать вопросы, выслушивать ответы и уточнять детали.

Получатель увидит подпись «Алиса, запрос от пользователя». После разговора в чат придёт расшифровка, а важные действия ассистент при необходимости попросит подтвердить.

На один номер помощник сможет позвонить не больше десяти раз за час. По словам представителя компании, ограничение должно препятствовать использованию функции для холодных и маркетинговых обзвонов. Общие лимиты звонков и поручений пока не раскрыты.

По условиям сервиса пользователь должен контролировать работу агента, проверять результаты и останавливать нежелательные действия. Яндекс не гарантирует безошибочную работу помощника.

Совершать юридически значимые действия полностью автономно, без участия человека, ассистент не сможет. Сначала доступ получат несколько тысяч активных пользователей платной подписки.

Массовый запуск намечен на конец 2026 года, тарифы компания определит позднее.

RSS: Новости на портале Anti-Malware.ru