


Крупные компании не заботят об обновлении используемых приложений

87% компьютеров нуждаются в программных обновлениях

Провайдер решений по работе с системами безопасности F-Secure предупреждает, что 87% всех корпоративных компьютеров нуждаются в критических программных обновлениях. Это составляет существенную проблему для бизнеса, особенно сейчас, когда большие коммерческие организации становятся целью для кибер-атак.


«Согласно доступным данным, многие люди просто не понимают, что обновление программного обеспечения является неотъемлемой частью обеспечения надежной компьютерной защиты. 70-80% из десяти самых распространенных вредоносных программ попадают на компьютер исключительно через уязвимости в программах», – говорит Еза Торникоски – менеджер продуктов из F-Secure.

Организаторы исследования говорят, что одно из четырех программных обновления не устанавливались на 49% компьютеров и лэптопов. К тому же 13% все хустройств нуждаются в 10+ программных обновлений.

Проблема весьма серьезная, учитывая, что большинство атак на крупные компании венчаются успехом лишь потому, что фирмы не желают обновлять свое программное обеспечение. Например, кампания Red October, нацеленная на крупные и известные организации, полагалась во многом на использование уязвимостей, которые были заблокированы задолго до этого. Просто системные администраторы и пользователи не удосужились произвести обновление.

F-Secure выпускает программу Software Updater, которая позволяет управляться всеми программными обновлениями для софта, установленного на вашу систему. Данный элемент является частью комплексного пакета Protection Service for Business.

«Многие исследованные нами компьютеры находятся в ужасной форме по уровню защиты своих данных», – говорит Еркки Мустонен – советник по информационной безопасности в F-Secure.

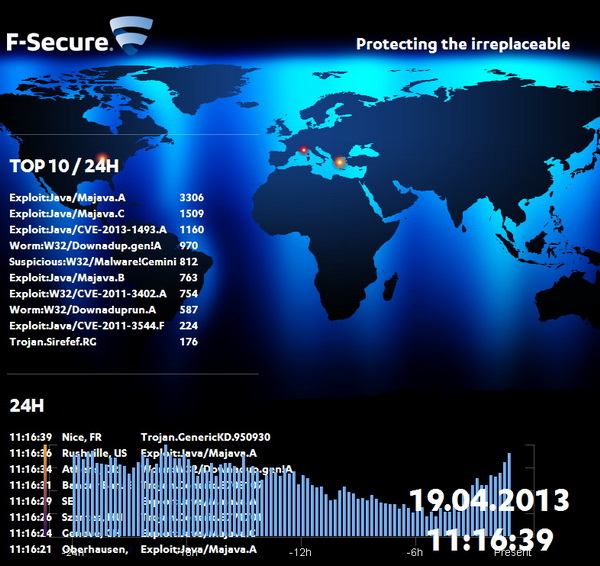
Карта активности вирусов.

Добавим, что у F-Secure есть интересный онлайн-проект – постоянно обновляемая карта мира, которая подробно показывает горячие точки, где замечаются серьезные проблемы с вирусами или троянами. Вероятно эта система должна стать наглядной демонстрацией для компаний, желающих приобрести защитные решения от F-Secure.

Подпишитесь на новости

Apple закрыла 0-day в iOS, которую использовали в сложных кибератаках

Apple выпустила срочные обновления для iPhone, iPad и macOS, закрывающие уязвимость нулевого дня CVE-2026-86950. Компания подтвердила, что брешь могли использовать в сложных кибератаках против отдельных пользователей iOS.

Проблема обнаружена специалистами Meta Product Security в системном компоненте CoreGraphics, отвечающем за отрисовку изображений, текста и двумерной графики.

Как следует из официального сообщения Apple, обработка специально подготовленного файла могла привести к выполнению произвольного кода на устройстве.

Уязвимость относится к классу ошибок записи за пределами выделенного буфера. Проще говоря, вредоносный файл мог заставить систему записать данные не туда, куда положено. В результате жертву ждал набор проблем от падения приложения до захвата управления.

Apple заявляет, что атаки затрагивали конкретных людей на версиях iOS, выпущенных до iOS 27. Детали кампании, личности целей и способ доставки вредоносных файлов компания не раскрывает. Судя по формулировке, речь идёт о точечных операциях, а не массовом заражении всех подряд.

Патч вошёл в iOS 26.7.1 и iPadOS 26.7.1, macOS Tahoe 26.7.1 и macOS Sequoia 15.8.1. Обновиться рекомендуется владельцам iPhone 11 и новее, поддерживаемых моделей iPad Pro, iPad Air, обычных iPad и iPad mini, а также компьютеров на уязвимых версиях macOS.

Разработчики усилили проверку границ памяти, чтобы заблокировать эксплуатацию. Хотя вероятность столкнуться именно с такой целевой атакой для большинства пользователей невелика, откладывать установку патча смысла нет. Zero-day потому так и называется, что злоумышленники уже знали о ней раньше вас.

Кстати, в первоначальных сообщениях встречается ошибочный номер CVE-2026-20700. Официальный идентификатор новой уязвимости CoreGraphics — CVE-2026-86950.

RSS: Новости на портале Anti-Malware.ru