


NPR наказали за неверное освещение событий в Сирии

Сирийская электронная армия атаковала сайты NPR

Сирийская электронная армия – группа хакеров, которая поддерживает текущий режим в Сирии, напала на очередную медиа-организацию. Ее целями оказались вебсайты и учетные записи в Twitter, принадлежащие NPR – американской публичной радиостанции.


«В начале этой неделе несколько заметок на вебсайте NPR были специальным образом модифицированы. В заголовках был использован текст «Сирийская электронная армия была здесь. Некоторые эти заметки активно распространялись и публиковались на вебсайтах NPR Member Station», – говорят официальные представители NPR.

«Мы внесли все необходимые поправки к этим заметкам на NPR.org и продолжаем работать с нашими партнерами. Схожие «сирийские» высказывания были опубликованы на многих Twitter-записях NPR. С этими учетными записями также разберутся. Мы внимательно следим за ситуацией», – добавляют эксперты.

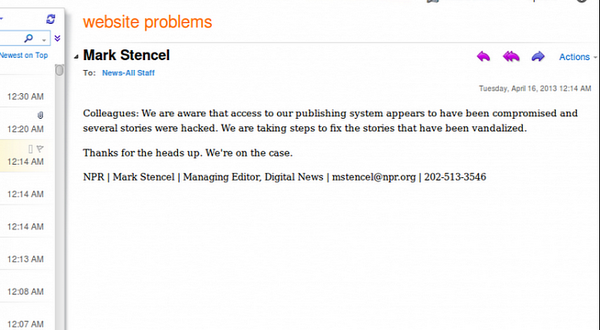
Письмо редактора NPR.


В дополнении к взлому вебсайта, взломщики также опубликовали email, который отсылал управляющий редактор NPR своим сотрудникам. Это означает, что хакеры также получили доступ к некоторыми email-аккаунтам.

Хакеры не сообщали, зачем они нацелились на сайты NPR, но скорее всего это связано с тем, как данная компания освещала события в Сирии. Многочисленные медиа-организации оказались под атакой Сирийской Электронной Армии в прошлом. Их часто обвиняли в том, что они публикую заметки, которые не имеют ничего общего с текущей ситуации в Сирии.

Подпишитесь на новости

Apple закрыла лазейку для включения 5G на iPhone в России

Apple устранила AirLift в iOS 27.2 beta 3 — уязвимость, которую энтузиасты использовали для изменения операторских настроек без полноценного джейлбрейка. Через нее на iPhone открывали переключатель 5G и другие недоступные функции связи. Теперь лазейку прикрывают.

О патче сообщил разработчик эксплойта @0xjohnny. По его словам, AirLift пока работает на iOS 27.0, 27.0.1 и первых двух бета-сборках iOS 27.2. Закрытия уязвимости ожидают и в финальной iOS 27.1, но это пока прогноз.

AirLift позволяла сторонним процессам обходить ограничения системной песочницы через AirTraffic — штатный механизм синхронизации данных между iPhone и macOS. На ее основе появилась утилита CarrierSIM для подмены операторских профилей.

С помощью инструмента пользователи открывали настройки 5G, вызовов по Wi-Fi и голосового кодека EVS. Вместо российского профиля устройство получало параметры зарубежного оператора. Однако появление переключателя или значка 5G само по себе еще не гарантирует доступ к сети: он зависит и от инфраструктуры оператора.

По словам исследователя, у пользователей, успевших применить скрипт, настроенные функции сохраняются. А вот повторить активацию на версиях с исправленной уязвимостью уже не получится.

Напомним, ранее мы сообщали, что 5G на российских iPhone всё-таки включили через уязвимость в iOS.

RSS: Новости на портале Anti-Malware.ru