


Вредонос Redpill атакует индийских интернет-пользователей

Вредонос Redpill атакует индийских интернет-пользователей

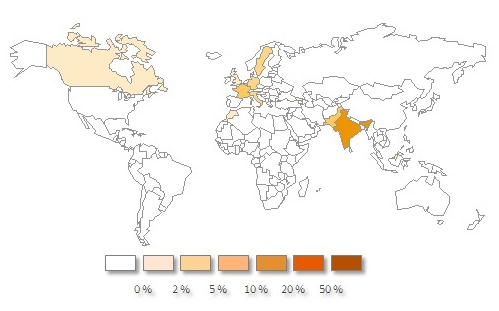
 Эксперты компании Symantec выявили кампанию, организованную киберпреступниками с целью распространения Spyware.Redpill. Известно, что данный вредонос позволяет злоумышленникам воровать с инфицированных компьютеров различную информацию. Например, данные банковских счетов, логины и пароли пользователей инфицированных компьютеров в социальных сетях, а также различные документы и электронные письма.

Киберпреступники организовали рассылку вредоносных электронных писем (спама) в качестве приложения к которым и прикрепляется файл с вредоносной программой. При запуске вредоносная программа выдает сообщение об ошибке, из которого следует, что файл поврежден.

Отвлекая таким образом внимание жертвы, Spyware.Redpill устанавливается на инфицированное устройство в фоновом режиме и начинает собирать информацию. При этом каждый раз при запуске компьютера вредонос создает запись в реестре, сообщая таким образом злоумышленникам, что он активирован. Всю получаемую информацию Spyware.Redpill пересылает на адрес электронной почты, жестко закодированный в программе.

По имеющимся данным, только в марте 2013 года вредоносная программа отослала своим хозяевам 12000 электронных писем с похищенной информацией.

Изначально Spyware.Redpill разрабатывалась как приложение, позволяющее пользователям уличать партнеров в неверности, однако со временем его стали активно использовать киберпреступники.

Подпишитесь на новости

ИИ пишет код, а кто отвечает за безопасность? Разберут на AI AppSec Night

Нейросети ускоряют разработку, пока промпт-инъекции и небезопасные агенты не подбрасывают команде новую головную боль. Как защищать ИИ-системы и договариваться об этом с менеджментом, обсудят на AI AppSec Night — встрече сообщества Альфа-Банка для опытных специалистов по безопасной разработке.

Мероприятие пройдёт 17 ноября на московской площадке «Альфа-Кристалл». Для участников из других городов и стран будет онлайн-трансляция. Регистрация уже открыта.

Вместо сплошного марафона слайдов организаторы готовят ИИ-ток-шоу: практики кибербезопасности представят идеи безопасной разработки, а руководители ИБ из крупных технологических компаний прокомментируют острые вопросы. В центре разговора будут защита ИИ и общий язык между теми, кто разрабатывает системы, и теми, кто принимает решения.

После дискуссии можно будет проверить, насколько уверенно теория держится под давлением вопросов. В командной игре «Что? Где? Безопасность!» участники посоревнуются в знаниях AppSec и поборются за призы.

Для споров в менее формальной обстановке предусмотрена зона Speakeasy bar: горячие темы CyberSec, напитки и возможность продолжить разговор без микрофона. Завершится вечер нетворкингом — время найти коллег, с которыми можно обсудить проблемы, не объясняя сначала, что такое промпт-инъекция.

Программа уже опубликована на сайте мероприятия: можно заранее выбрать, куда направить силы — на дискуссию, интеллектуальную битву или профессиональные знакомства.

Реклама, 18+ АО «Альфа-Банк». ИНН 7728168971
ERID: 2VfnxvrXfxR

RSS: Новости на портале Anti-Malware.ru