


Google лучше всех фильтрует вредоносные сайты

Google лучше всех фильтрует вредоносные сайты

 Как известно, на сегодняшний день задача современных поисковых систем состоит не только в поиске необходимой пользователям информации, но и в защите пользователей от вредоносных сайтов. Как правило, злоумышленники либо создают такие сайты с нуля, либо инфицируют вредоносными программами легитимные сайты.

Понимая опасность подобных сайтов для интернет-пользователей, практически все поисковые системы проверяют сайты, отражаемые в результате поиска на наличие вредоносных программ. И либо удаляют выявленные вредоносные сайты из результатов поиска, либо предупреждают пользователей о том, что тот или иной сайт может нанести вред их компьютерам.


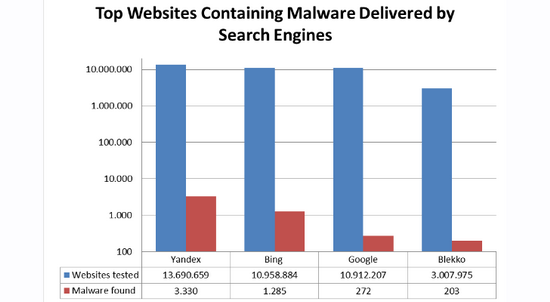
По данным экспертов наименьшее количество вредоносных сайтов в результатах поиска выдает поисковая система Google. В ходе исследования, продолжавшегося более полутора лет, эксперты протестировали несколько десятков миллионов сайтов и получили следующие результаты: в поисковой системе Google из 11 миллионов протестированных сайтов 272 (0.0025%) оказались заражены вредоносами. Протестировав аналогичное количество сайтов, выданных в качестве результатов поиска поисковой системой Bing, эксперты обнаружили 1285 вредоносных сайтов (0.012%), что в 5 раз превышает показатели Google.

Из 13,7 миллиона сайтов, выданных в качестве результатов поиска поисковой системы Яндекс, инфицированными оказались 3330 сайтов. Эксперты отмечают, что формально наименьшее количество вредоносных сайтов было обнаружено в результатах поиска поисковой системы Blekko, 203 вредоносных сайта. Однако данный результат сложно назвать репрезентативным, так как при тестировании данной поисковой системы эксперты проверили на наличие вредоносов лишь 3 миллиона сайтов.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru