


Вредоносная программа маскируется под тему для Vertu

Вредоносная программа маскируется под тему для Vertu

 Эксперты компании McAfee заявляют, что им удалось выявить новую модификацию вредоносной программы Android/Smsilence. Вредонос маскируется под тему/обновление для телефонов марки Vertu, и, судя по всему, его основной целью являются владельцы телефонов данной марки, проживающие на территории Японии и Кореи.

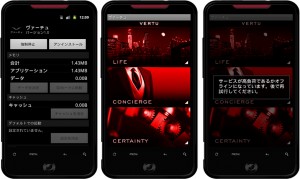
 Android/Smsilence для японцев.


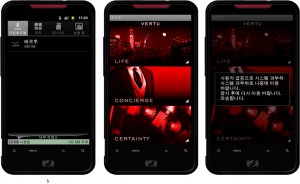
  Android/Smsilence для корейцев. 

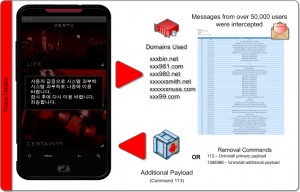
Попадая на устройство, Android/Smsilence устанавливается и выдает экран загрузки. В то же время вредонос пересылает номер телефона устройства на удаленный сервер, а затем устанавливает на инфицированное устройство специальный фильтр, в результате чего все входящие сообщения также перенаправляются на удаленный сервер, контролируемый киберпреступниками. Известно, что вредонос загружает дополнительные шпионские программы. После завершения вышеуказанных действий на экране инфицированного устройства появляется надпись, сообщающая, что услуга недоступна.

Эксперты McAfee отмечают, что Android/Smsilence уже инфицировала 50-60 тысяч мобильных устройств. Также отмечается, что вредоносная программа содержит файл, изменяющий контрольную сумму приложения, пытаясь таким образом избежать выявления вредоноса системами защиты инфицируемого устройства. Эксперты заявляют, что обнаружили в данном файле фото действующего мэра Лондона Бориса Джонсона (Boris Johnson).

 По словам экспертов, вышеупомянутая технология обхода систем защиты устройств наиболее характерна для вредоносных программ, используемых на территории Восточной Европы, а не азиатского региона.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru