


Вредоносная программа маскируется под тему для Vertu

Вредоносная программа маскируется под тему для Vertu

 Эксперты компании McAfee заявляют, что им удалось выявить новую модификацию вредоносной программы Android/Smsilence. Вредонос маскируется под тему/обновление для телефонов марки Vertu, и, судя по всему, его основной целью являются владельцы телефонов данной марки, проживающие на территории Японии и Кореи.

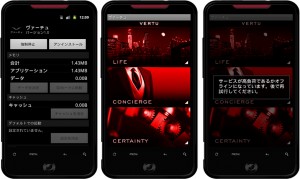
 Android/Smsilence для японцев.


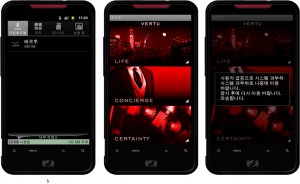
  Android/Smsilence для корейцев. 

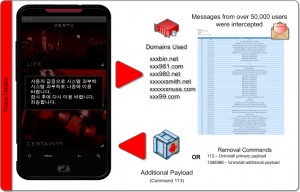
Попадая на устройство, Android/Smsilence устанавливается и выдает экран загрузки. В то же время вредонос пересылает номер телефона устройства на удаленный сервер, а затем устанавливает на инфицированное устройство специальный фильтр, в результате чего все входящие сообщения также перенаправляются на удаленный сервер, контролируемый киберпреступниками. Известно, что вредонос загружает дополнительные шпионские программы. После завершения вышеуказанных действий на экране инфицированного устройства появляется надпись, сообщающая, что услуга недоступна.

Эксперты McAfee отмечают, что Android/Smsilence уже инфицировала 50-60 тысяч мобильных устройств. Также отмечается, что вредоносная программа содержит файл, изменяющий контрольную сумму приложения, пытаясь таким образом избежать выявления вредоноса системами защиты инфицируемого устройства. Эксперты заявляют, что обнаружили в данном файле фото действующего мэра Лондона Бориса Джонсона (Boris Johnson).

 По словам экспертов, вышеупомянутая технология обхода систем защиты устройств наиболее характерна для вредоносных программ, используемых на территории Восточной Европы, а не азиатского региона.

Подпишитесь на новости

Заблокировать 95% VPN с помощью ИИ собирались власти в России

Искусственному интеллекту подыскали ещё одну работу — вычислять VPN, которые не поймали обычными средствами. При подготовке национального плана внедрения ИИ до 2030 года обсуждалось применение нейросетей для повышения эффективности блокировок до 95%.

Как выяснил «Коммерсантъ», в проекте предлагалось анализировать с помощью ИИ признаки 70% блокируемых VPN-сервисов.

Однако Минцифры заявило, что в актуальной версии документа этой меры нет. По словам источника издания, сейчас трафик уже проверяют интеллектуальные алгоритмы, но к ИИ они не относятся.

Нейросеть могла бы искать VPN по косвенным признакам соединений. Проблема в том, что похожим образом могут выглядеть корпоративные подключения, облачные сервисы и голосовая связь.

Одна ошибка фильтра, и вместо обходного сервиса отваливается рабочий инструмент. Эксперты предупреждают: на больших объёмах трафика даже небольшая доля ошибок способна затронуть множество легитимных соединений.

Поэтому один из предложенных подходов — поручить модели поиск подозрительных узлов, а блокировать их после отдельной проверки.

RSS: Новости на портале Anti-Malware.ru