


Вредоносная программа маскируется под тему для Vertu

Вредоносная программа маскируется под тему для Vertu

 Эксперты компании McAfee заявляют, что им удалось выявить новую модификацию вредоносной программы Android/Smsilence. Вредонос маскируется под тему/обновление для телефонов марки Vertu, и, судя по всему, его основной целью являются владельцы телефонов данной марки, проживающие на территории Японии и Кореи.

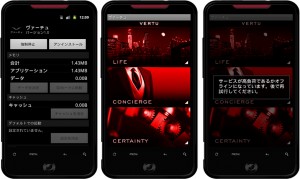
 Android/Smsilence для японцев.


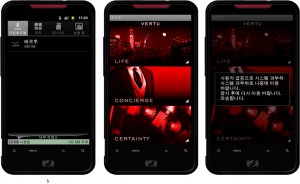
  Android/Smsilence для корейцев. 

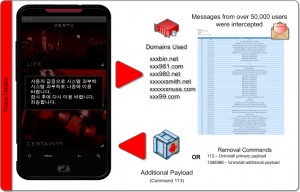
Попадая на устройство, Android/Smsilence устанавливается и выдает экран загрузки. В то же время вредонос пересылает номер телефона устройства на удаленный сервер, а затем устанавливает на инфицированное устройство специальный фильтр, в результате чего все входящие сообщения также перенаправляются на удаленный сервер, контролируемый киберпреступниками. Известно, что вредонос загружает дополнительные шпионские программы. После завершения вышеуказанных действий на экране инфицированного устройства появляется надпись, сообщающая, что услуга недоступна.

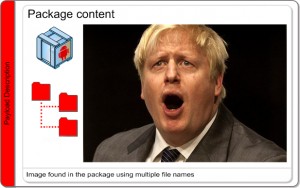
Эксперты McAfee отмечают, что Android/Smsilence уже инфицировала 50-60 тысяч мобильных устройств. Также отмечается, что вредоносная программа содержит файл, изменяющий контрольную сумму приложения, пытаясь таким образом избежать выявления вредоноса системами защиты инфицируемого устройства. Эксперты заявляют, что обнаружили в данном файле фото действующего мэра Лондона Бориса Джонсона (Boris Johnson).

 По словам экспертов, вышеупомянутая технология обхода систем защиты устройств наиболее характерна для вредоносных программ, используемых на территории Восточной Европы, а не азиатского региона.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru