


Вредоносная программа маскируется под тему для Vertu

Вредоносная программа маскируется под тему для Vertu

 Эксперты компании McAfee заявляют, что им удалось выявить новую модификацию вредоносной программы Android/Smsilence. Вредонос маскируется под тему/обновление для телефонов марки Vertu, и, судя по всему, его основной целью являются владельцы телефонов данной марки, проживающие на территории Японии и Кореи.

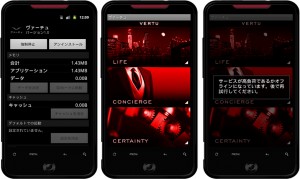
 Android/Smsilence для японцев.


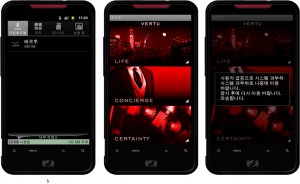
  Android/Smsilence для корейцев. 

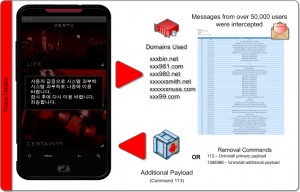
Попадая на устройство, Android/Smsilence устанавливается и выдает экран загрузки. В то же время вредонос пересылает номер телефона устройства на удаленный сервер, а затем устанавливает на инфицированное устройство специальный фильтр, в результате чего все входящие сообщения также перенаправляются на удаленный сервер, контролируемый киберпреступниками. Известно, что вредонос загружает дополнительные шпионские программы. После завершения вышеуказанных действий на экране инфицированного устройства появляется надпись, сообщающая, что услуга недоступна.

Эксперты McAfee отмечают, что Android/Smsilence уже инфицировала 50-60 тысяч мобильных устройств. Также отмечается, что вредоносная программа содержит файл, изменяющий контрольную сумму приложения, пытаясь таким образом избежать выявления вредоноса системами защиты инфицируемого устройства. Эксперты заявляют, что обнаружили в данном файле фото действующего мэра Лондона Бориса Джонсона (Boris Johnson).

 По словам экспертов, вышеупомянутая технология обхода систем защиты устройств наиболее характерна для вредоносных программ, используемых на территории Восточной Европы, а не азиатского региона.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru