


Киберпреступники рассылают письма - предупреждения о войне с КНДР

Киберпреступники рассылают письма - предупреждения о войне с КНДР

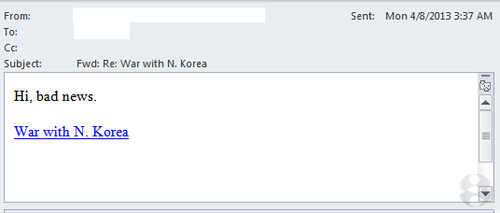
 Специалисты компании ThreatTrack Security выявили новую кампанию по распространению вредоносных программ. На этот раз киберпреступники рассылают вредоносные письма, в теме которых указано :"Fwd: Re: War with N. Korea." В письме, как правило, содержится следующий текст: "Hi, bad news. War with N. Korea." (Привет, плохие новости. Война с Северной Кореей). В письме также содержится ссылка, перейдя по которой, жертва злоумышленников попадает на сайт, инфицированный вредоносом Cridex, входящим в набор эксплойтов Blackhole.


По данным Microsoft Malware Protection Center, Cridex перехватывает учётные данные жертв при входе в аккаунты на различных сайтах, в частности, Facebook, Twitter, Blogger.com, Flickr, Livejournal.com, BankofAmerica.com, Chase.com, Citibank.com, WellsFargo.com и т.д.

Эксперты советуют интернет-пользователям не переходить по сомнительным ссылкам, а тем, кто интересуется ситуацией вокруг Северной Кореи, пользоваться проверенными источниками. По данным ThreatTrack Security, в рамках в кампании по распространению вредоносов, злоумышленники также используют ряд других тем, которые зачастую помещают в тему письма. Например, "Re: Bank of America bankruptcy," "Re: Fwd: Tax havens busted," "Re: M&I Bank bankruptcy," "Re: Fwd: Shedding light on 'dark matter,'" и "Fwd: Re: First Citizens Bank bankruptcy.

Подпишитесь на новости

Нашли флешку? Не спешите совать её в компьютер, можете запустить вредонос

Чужая флешка может устроить неприятности ещё до того, как вы откроете первый файл. Более того, внутри корпуса может вообще не оказаться привычного накопителя: под него маскируют устройства, которые при подключении представляются компьютеру клавиатурой и начинают вводить команды.

Как пишет How-To Geek, для такой атаки не нужно запускать подозрительный документ. Иногда достаточно собственноручно воткнуть находку в USB-порт.

Дальше устройство отправляет нажатия клавиш, будто за компьютером сидит сам пользователь. Злоумышленник может использовать это, чтобы попытаться установить вредоносную программу или добраться до данных.


Автор материала Дэвид Бак советует не подключать USB-устройства, найденные на улице или полученные от незнакомцев. И благородный порыв найти хозяина здесь тоже плохой помощник: ради этого придётся сделать именно то, чего делать не стоит.

Главный подвох — привычка доверять знакомому корпусу. Мы привыкли искать опасность в файлах, но USB-устройство может атаковать совсем другим способом.

RSS: Новости на портале Anti-Malware.ru