


Моментальное детектирование инцидентов – важный критерий выбора DLP-систем

Моментальное детектирование инцидентов – важный критерий выбора DLP-систем

В первом квартале 2013 года компания «МФИ Софт» провела исследование среди специалистов по информационной безопасности, касающееся их приоритетов при построении систем защиты. Исследование проводилось методом открытого опроса и закрытого анкетирования, в котором приняли участие 126 специалистов по информационной безопасности. Большая часть исследования касалась контроля корпоративных каналов коммуникаций и приоритетов специалистов при выборе DLP-систем.

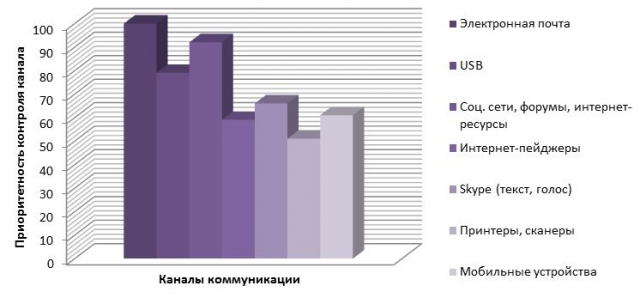
Наиболее актуальными на сегодня каналами потенциальной утечки данных стали шифрованная электронная почта (в том числе личная, на бесплатных сервисах), социальные сети и USB-носители (флешки, внешние жёсткие диски и т.д.).

Несколько меньше ИБ-специалисты беспокоятся за принтеры и интернет-мессенджеры (исключая Skype).


При выборе систем DLP (защиты от утечек информации) большая часть респондентов обращает особое внимание на скорость поступления уведомлений о нарушениях политики информационной безопасности – по мнению специалистов, система должна уведомлять оператора в режиме реального времени.

Также отмечают важность простоты интеграции с другими элементами информационной безопасности (средствами шифрования данных, firewall и т.д.).

Наименьший приоритет ИБ-специалисты отдают возможности блокировки действий пользователя, объясняя это опасениями за снижение скорости и качества работы и, как следствие, парализации системы защиты.

Подпишитесь на новости

Telegram для iOS удалось атаковать через стикеры и без кликов

Кидаешь анимированный стикер, и чужой код запускается в Telegram без действий пользователя. О такой цепочке атаки рассказал исследователь Сайфелдин Азиз. По его словам, он объединил ошибки обработки анимации с обходом защитных проверок мессенджера и добился выполнения кода в клиенте для iOS.

Механизм описан в первью доклада Азиза на OffensiveCon Tokyo. Работа заняла год, а искать ошибки помогал фаззинг под управлением языковых моделей — автоматическая проверка библиотеки на специально изменённых входных данных.

В центре истории — rlottie, библиотека отрисовки анимированных стикеров. Исследователь обнаружил несколько ошибок повреждения памяти, затрагивающих Telegram для iOS, Android и компьютеров. Но заявленная цепочка выполнения кода построена именно для iOS: переносить этот результат на все платформы пока нельзя.

Telegram полагается на серверную проверку стикеров: опасный файл должен быть отсеян до попадания в клиент. Азиз утверждает, что нашёл логические ошибки в проверке и доставке, позволившие обойти ограничения. Получается, уязвимый обработчик защищали прежде всего контролем входящих файлов, и исследователь нашёл способ через этот контроль пройти.

По словам Азиза, после сообщения о находках Telegram продолжил делать ставку на ограничения доставки, сохранив уязвимый код в официальных клиентах.

Полной технической цепочки в аннотации нет. Затронутые версии, ограничения эксплуатации и актуальный статус исправлений не раскрыты.

RSS: Новости на портале Anti-Malware.ru