

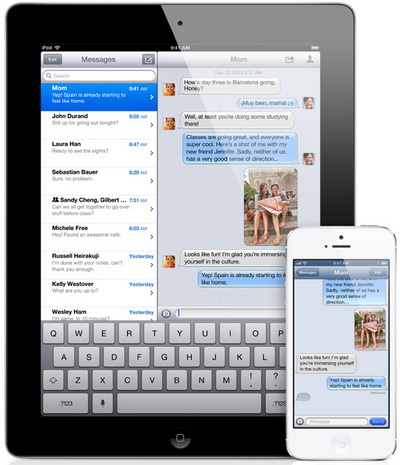

Преступники используют iMessages для обмена данными

Apple iMessage непроницаема для слежки

Расследование, проводимое Drug Enforcement Administration (DEA) in February, зашло в тупик после того как преследуемые подозреваемые, коммуникации которых тщательно отслеживались, перешли на использование зашифрованной системы обмена мгновенными сообщениями Apple iMessage. Об этом стало известно благодаря документу, который был «слит» в сеть и опубликован на сайте CNET.


В заметке говорилось, что следователи не имели возможности перехватывать сообщения, которые пересылались через iMessages между двумя устройствами Apple. В таких случаях обычные устройства, позволяющие перехватывать электромагнитные импульсы и определять, откуда отсылалось сообщение, оказались абсолютно бессмысленными. Автоматические регистраторы и перехватчики сообщений также оказались абсолютно беспомощными.

Apple iMessage.

Иногда можно проследить сообщения между iMessage и устройствами, которые не производились Apple, так как для этого используют SMS-протоколы. Добиться результата в таком случае можно только, если вы будете следить за устройством, получающим сообщения, да и то иногда трафик могут спрятать и он не будет проявляться в общем потоке.

Между тем эксперты не советуют преступникам слишком уж полагаться на Apple и ее мобильные устройства. В документации следователей нет многих данных, так что вполне вероятно, что полицейские специально слили отчет, чтобы запутать оппонентов.

Apple уже давно ничего не рассказывала о iMessage, которая была запущена в 2011 году. Эта шифрованная система обмена сообщениями полностью отрезана от операторов. Для работы сервиса используется уникальный идентификатор, который вмонтирован прямиком в процессор, а также аппаратный шифровальный движок, который позволяет экономить заряд батареи.

Подпишитесь на новости

55% опрошенных компаний полностью перешли на российские межсетевые экраны

55% организаций, участвовавших в исследовании «Кода Безопасности», полностью перешли на отечественные межсетевые экраны. Ещё 37% совмещают российские и зарубежные решения. Исключительно иностранные NGFW используют и не планируют менять 3% опрошенных, а 5% намерены перейти на отечественные продукты.

По данным компании, в 2025 году доля организаций, использовавших только российские решения, составляла 47%, а гибридную модель применяли 38%.

Основной сценарий использования NGFW — защита периметра: его отметили 93% участников. Половина применяет межсетевые экраны для внутренней сегментации сети, 30% — для защиты ЦОД. Централизованное управление правилами МСЭ актуально для 93% опрошенных, причём 43% считают его критически важным.

Отечественные EDR уже используют 55% респондентов, ещё четверть планирует внедрение. Главным препятствием остаётся стоимость лицензий — её назвали 56% участников. Нагрузку на производительность отметили 35%, сложность интеграции с действующими средствами защиты — 23%.

Треть опрошенных организаций использует EDR без SIEM. В защите конечных точек самые высокие оценки получили антивирусные функции, защита от вымогателей и контроль USB-устройств.

В исследовании участвовали представители небольших компаний и предприятий с численностью более 500 сотрудников. Среди респондентов были конечные пользователи, интеграторы, партнёры и представители учебных учреждений. Половина совмещает обязанности в ИТ и информационной безопасности, ещё треть занимается исключительно ИБ.

RSS: Новости на портале Anti-Malware.ru