


Киберпреступники заманивают жертв фальшивыми новостями CNN

Киберпреступники заманивают жертв фальшивыми новостями CNN

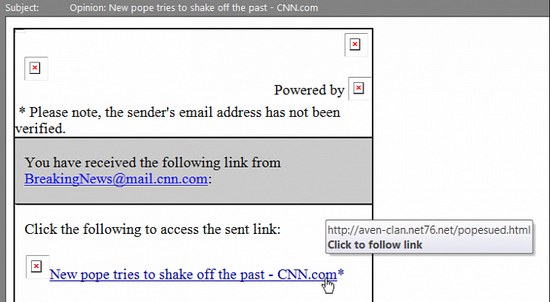
 Киберпреступники рассылают потенциальным жертвам электронные письма с фальшивыми новостями от имени CNN. Такие письма, как правило, содержат ссылки на вредоносные сайты. Эти ссылки сопровождаются новостными заголовками провокационного характера. В основном, в них содержится ложная информация о новоизбранном Верховном понтифике (Папе Римском) Франциске I.


В электронных письмах, обнаруженных специалистами Spyware Sucks, содержались заголовки вроде: “Opinion: New pope tries to shake off the past – CNN.com.” «Мнение: Новый Папа Римский пытается избавиться от прошлого - CNN.com»

Письма, о которых сообщается в Dynamoo’s Blog, содержат заголовки: “Opinion: New Pope Sued For Not Wearing Seat Belt In Popemobile - CNN.com” «Мнение: Нового Папу Римского привлекли к суду, За Не пристёгнутый Ремень безопасности В Папамобиле - CNN.com». По имеющейся информации, все письма рассылаются с адреса BreakingNews@mail.cnn.com. При переходе по ссылкам, содержащимся в этих электронных письмах, жертвы киберпреступников попадают на вредоносные сайты, располагающиеся на серверах в США, Южной Африке, Венгрии и Малайзии.

Электронные письма, обнаруженные компанией Symantec, содержат заголовки: “Opinion: Can New-Pope Benedict be Sued for the [expletive] Abuse Cases?” и “Opinion: New Pope, Vatican officials sued over alleged [expletive] abuse!” «Мнение: Можно ли Новому Папе Римскому Бенедикту Предъявить иск за [ненормативная лексика] Случаи насилия?” и «Мнение: Новый Папа Римский, Ватиканским чиновникам предъявляют иск за предполагаемые [ненормативная лексика] злоупотребления!»

Symantec утверждает, что ссылки, содержащиеся в данных вредоносных письмах, ведут на сайты, инфицированные BlackHole. Компоненты набора эксплойтов исследуют устройства жертв на предмет наличия уязвимостей, пытаясь инфицировать их.

Подпишитесь на новости

Мошенники придумали замену банковского счёта от имени Росфинмониторинга

Аферисты убеждают россиян, что на управление их банковским счётом якобы выдана доверенность постороннему. Отменить её предлагают через Росфинмониторинг, но сначала нужно заменить основной счёт с помощью специалиста финразведки.

О схеме рассказала ТАСС официальный представитель Росфинмониторинга Ирина Рязанова. По её словам, цель злоумышленников — получить доступ к счетам и конфиденциальной информации граждан.

Один из сценариев начинается со звонка о замене домофона. Человеку предлагают зарегистрировать цифровой ключ и просят продиктовать код. На деле он подтверждает вход в «Госуслуги» или банковское приложение.

Затем подключается вторая группа — якобы сотрудники информационно-аналитической системы мониторинга. Они сообщают о взломе аккаунта и доверенности на управление счетами.

В других вариантах аферисты представляются сотрудниками Росфинмониторинга, присылают поддельные документы и пугают причастностью к финансированию терроризма.

Под этим предлогом предлагают подписать заявление на обслуживание физических лиц и индивидуальный договор, выманивая данные и деньги. С января по октябрь 2026 года ведомство получило более 660 обращений о мошеннических действиях.

Росфинмониторинг подчёркивает: служба не связывается с гражданами через мессенджеры, не звонит и не отправляет СМС.

RSS: Новости на портале Anti-Malware.ru